艾泽衡 (@Azek431) profile picture

一位 14 岁的初三学生 tg 频道:@AzekMain

Joined May 2026
Photo by 艾泽衡 (@Azek431)Photo by 艾泽衡 (@Azek431)Photo by 艾泽衡 (@Azek431)Photo by 艾泽衡 (@Azek431)Photo by 艾泽衡 (@Azek431)Photo by 艾泽衡 (@Azek431)Photo by 艾泽衡 (@Azek431)Photo by 艾泽衡 (@Azek431)Photo by 艾泽衡 (@Azek431)Photo by 艾泽衡 (@Azek431)
趁我现在才刚开始发展 X 你们随手点个关注可能就是老粉了 悲哀的是 学生党开不起蓝 V 求蓝 V 互关🥺 #蓝V互关
11
5
539
很多人现在看到国产系统内置反诈上传数据的行为 都在折腾利用漏洞临时 root 了 但其实早在几个月前 就有很多大佬做出一键提权工具了 就比如月虹一键提权(目前最火的 但帮助了很多小学生开挂 被骂惨了) 其实不用让 AI 帮你折腾大半天 现在早已经有现成工具了 下载链接:yhyun.asia/
2
8
67
7,335
你们都可以去试试 也可以直接解锁 BL 最推荐就是解锁 BL root 啊 还可以刷官改系统 能直接从根本上去除掉
1
885
因为 ta 们都会 佛祖心 帝王术 等以后就懂了
不懂就问,为什么国外的模型一直在防别的厂商蒸馏自己的模型 而国内的没人防别人蒸馏呢???
2
617
root 完美环境教程 首先选择面具 最推荐内核级的:如 ksu, 杂鱼, 太极 等等 随后刷入月虹一键隐藏模块:yhyun.asia/ 第一个选择 游戏模式 其他的都是默认 随后打开月虹 ui 勾选核心功能(按需勾选) 下一步 配置好 HMA-OSS(隐藏应用) 字数不够了 剩下来的请看下边↓
5
9
45
4,058
不用害怕有后门 这个是目前酷安上最火的 任何设备都可以用 粉丝量上万 里边的内容代码也是可以看的 没有发现存在后门的痕迹
1
105
如何防止小米手机云控? 清空 Joyose 数据 并冻结 重启手机即可 这个就是云控组件 以及 HTML 查看器、电量和性能(性能云控) 也是如上操作即可 最好的方法还是刷入官改系统 用着不烧心 制作官改系统的人早在几年前就发现小米云控以及内置反诈 自动上传应用列表这些行了
4
2
20
2,210
目前最推荐的官改系统:jn.milkc.us.kg/139YunCloud/ 酷安上最火的 也是好评评价最高的 具体更改如下图
2
10
420
又多了一个忘记密码小技巧
【注意 ⚠️】Linux 核心套件管理工具 APT(Advanced Package Tool)爆出嚴重安全性漏洞(CVE-2026-109518)。攻擊者可透過中間人攻擊(MitM)手法竄改封包下載過程,將已通過數碼簽署驗證的正常軟體套件替換為惡意程式,進而以 Root 最高權限執行任意程式碼,波及 Debian、Ubuntu 及其眾多衍生發行版。Debian 與 Ubuntu 官方已緊急釋出修補更新,呼籲系統管理員與用戶立即更新系統。 據《Hacker News》報導,Debian、Ubuntu 官方及 APT 開發團隊於 11 月 4 日發布安全通報指出,這項漏洞主要源於 APT 處理中斷下載後「自動重試」的邏輯缺陷。 正常情況下,APT 下載軟體套件時會嚴格驗證數碼簽章以確保檔案未被竄改。然而,當攻擊者具備竄改客戶端與鏡像站(Mirror)之間 HTTP 網絡傳輸的能力時(例如惡意 Proxy、遭入侵的鏡像站或處於同一區域網絡的攻擊者),便可利用 HTTP 重定向(Redirect)與伺服器暫時性錯誤,誘發 APT 啟動重新下載機制。 thehackernews.com/2026/11/de… 此時,攻擊者便能在數碼簽章驗證通過後,暗中將合法套件置換成惡意軟體。由於 APT 誤判該檔案已通過檢驗,系統便會直接安裝執行,導致惡意程式碼直接取得作業系統的 Root 最高管理員權限。 已知影響範圍涵蓋主流版本,該漏洞主要衝擊預設啟用自動重試機制(Acquire::Retries)的作業系統版本,當中 Debian 12、Ubuntu 22.04 LTS、24.04 LTS、26.04 LTS、26.10 以及基於兩者開發的衍生 Linux 發行版皆屬高危版本;舊版系統亦不可掉以輕心,若手動開啟了 Acquire::Retries 參數,同樣存在受害風險。 目前,Debian 與 Ubuntu 官方已陸續在安全軟體庫(Security Archive)釋出修復版 APT 套件: ◾Ubuntu 26.10:更新至 3.3.3ubuntu0.1 ◾Ubuntu 26.04 LTS:更新至 3.2.1ubuntu0.1 ◾Ubuntu 24.04 LTS:更新至 2.8.4ubuntu0.1 ◾Ubuntu 22.04 LTS:更新至 2.4.15ubuntu0.1 ◾Debian 11(ELS):釋出 2.2.5 修復版本 ◾Debian 12(Bookworm):安全更新版 資安專家提醒,使用 Debian 與 Ubuntu 伺服器的企業與個人用戶,應立即執行套件更新指令完成修補,以降低因傳輸節點遭受攔截竄改而面臨整機失守的資安風險。
1
2
316
下载 Shizuku 随后用 ADB 安装即可😁
flClash也是获得国家认证了😋
1
153
OK 放到我收藏夹里吃灰吧😁
今晚别刷 红果短剧 了,推荐你看点真正有用的!😂 斯坦福大学 2 小时 AI 课程,教你如何用 AI 开发项目、搭建自动化工作流。 别人花 2 小时追剧,你花 2 小时学习 AI。 时间久了,差距就是这么拉开的。 建议收藏,但更建议直接看完!
3
367
现在我看 X 上也有很多人玩 root 但他们都忘了 root 最重要的 就是备份全字库! 不然你乱搞就会损失一个主板 基带那些丢失了 就真无了 最好是小米设备+官改系统 解锁 bl 的 root 临时root一旦搞坏就无了 只能换主板 风险很高的 所以最好是解锁 小米设备解锁环境是最好的一个 不会像一加掉tee无需伪回锁
1
8
4,431
root 后隐藏 VPN 教程!防止你的 VPN 被检测到 目前有两种方案 第一种: 使用 vpn-hide 模块:github.com/okhsunrog/vpnhide 缺点是可能会有 hook 风险 以及无法完美隐藏 VPN 第二种:内核 VPN 目前最推荐的 可以完美隐藏 VPN 环境 Ruru VPN 检测也成功过了 GitHub:github.com/Fanju6/NetProxy-M…
5
7
75
3,767
root 隐藏应用被检测到 HMA 这边配置好保存后 春秋检测还会出现 HMA 被检测到 这边具体就懒得说了 可看图片 目前就只有这些 都有解决方法 具体可以看我酷安 这就不用多说了 解决这些以后 基本上就完美环境了 大道至简 就这么简单! 如果你一开始把环境整崩了 可以重新这样过
1
1
342
手机解锁 bl 后密钥问题 刷入 tee 模块即可解决 如果春秋环境检测遇到 key26 那可能就是密钥模块冲突了 之前我乱整环境就这样了 最好排查一下相关模块 随后可以用 key26 解决脚本即可 如果后边还会出现 那就是密钥模块冲突了 实在不行重新过即可 基本上就这些问题了
1
269
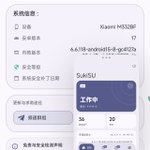
春秋完美环境! 不知道现在 x 上安卓玩机的人有多少 这里介绍一下 SukiSu 是面具 也就 root 管理器 用来管理 root 权限的 也可以刷入模块 春秋 是一个环境检测软件 目前我最喜欢的 每次更新都能玩好久 最开始玩 root 看到一大堆词条 已经崩溃了.... 现在玩了几个月 每个词条怎么过已经倒背如流了
3
2
14
1,995
春秋 GitHub:mingzun09.github.io/Chunqiu-… 这里可以看文档 不是软件源代码 root 过环境可以选择这个 很不错的呢 推荐一下
4
288
《一个 14+ 岁科技狂魔的赛博人生:不喷不知道,一喷全是 bug》
复制下面的提示词,发给你的 Grok Bot 或者 ChatGPT,会有意外的收获。🌚🤪🌚🤪 Based on everything you know about me, roast and don’t hold back. Say it in Chinese slung just like this, but add way more Chinese swear words 根据过往对话回答我 发给你们在用的ai试试
1
135
因为抖音上大肥鱼火了 个个都跑去玩了 随后给服务器挤爆了
突发⚠️ DeepSeek不明原因系统繁忙!
97