

Zespół Reagowania na Incydenty Bezpieczeństwa Komputerowego polskiego sektora finansowego.
Warszawa, Polska
Joined July 2020
- Tweets1.6K
- Following25
- Followers11.7K
- Likes230


Pinned Tweet
🚨📊Raport Roczny Cyberbezpieczeństwa 2025 opracowany przez Zespół @CSIRT_KNF jest już dostępny!
🌐 Krajobraz cyberzagrożeń rozwija się dziś dynamicznie - najlepiej pokazują to liczby. Tylko w 2025 roku Zespół @CSIRT_KNF zidentyfikował 41 751 niebezpiecznych domen phishingowych oraz 9 751 oszukańczych reklam.
Opracowana publikacja podsumowuje:
🔎 kluczowe zjawiska i trendy obserwowane w minionym roku
🎯 analizę zmieniających się taktyk i technik wykorzystywanych przez cyberprzestępców
🛡️ wnioski i rekomendacje wspierające dalsze wzmacnianie odporności cyfrowej sektora finansowego
👉📥 Z raportem można zapoznać się tutaj:
knf.gov.pl/?articleId=97517&…

📌 @CSIRT_KNF opracował Raport Roczny Cyberbezpieczeństwa 2025, który jest podsumowaniem najważniejszych zagrożeń i trendów w cyberprzestrzeni, a także działań podejmowanych na rzecz bezpieczeństwa rynku finansowego.
▶️ Publikacja stanowi podsumowanie najważniejszych zagrożeń, trendów oraz działań podejmowanych na rzecz bezpieczeństwa rynku finansowego. Dane za 2025 rok pokazują skalę wyzwań: 41 751 niebezpiecznych domen zgłoszonych do blokady, 9 751 zablokowanych oszukańczych reklam, 787 ataków DDoS na sektor finansowy oraz 274 zgłoszenia incydentów ICT przyjęte w ramach DORA.
▶️ CSIRT KNF wydał również 625 ostrzeżeń o zagrożeniach, 19 rekomendacji sektorowych oraz 51 indywidualnych rekomendacji wynikających ze skanów bezpieczeństwa.
🔸 Zapraszamy do zapoznania się z raportem: knf.gov.pl/?articleId=97517&…

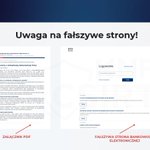
🚨 Uwaga na kolejną kampanię phishingową wymierzoną w klientów biznesowych @PKOBP.
Oszuści przesyłają wiadomości e-mail, w których podszywają się pod bank i informują o konieczności aktualizacji dokumentacji firmy.
Do wiadomości dołączony jest dokument PDF, który ma uwiarygodnić jej treść i wzbudzić zaufanie odbiorców. Zamieszczony w e-mailu link prowadzi do fałszywej strony bankowości elektronicznej, na której cyberprzestępcy nakłaniają do zalogowania się. Ich celem jest przechwycenie danych dostępowych do firmowych rachunków.
🔒 Pamiętaj, aby nie logować się za pośrednictwem linków z wiadomości! Informację o konieczności aktualizacji dokumentów potwierdź bezpośrednio w banku, korzystając z oficjalnych danych kontaktowych.
1/2


🚨 Uwaga! Obserwujemy nową kampanię phishingową wymierzoną w klientów biznesowych @PKOBP.
Na fałszywych stronach oszuści wyłudzają dane logowania, które mogą wykorzystać do przejęcia dostępu do firmowych rachunków.
🔒 Przed zalogowaniem dokładnie sprawdź adres strony. Korzystaj z oficjalnej aplikacji banku lub samodzielnie wpisuj adres w przeglądarce.


⚠️ Kolejne osłony kampanii, o której pisaliśmy wczoraj!
Obserwujemy nowe schematy próby wyłudzenia danych logowania do bankowości elektronicznej.
📧 Cyberprzestępcy rozsyłają wiadomości podszywające się pod komunikację kierowaną do klientów biznesowych. W zależności od wariantu kampanii, e-mail może dotyczyć np. nowych zasad autoryzacji przelewów lub zmian w obsłudze rachunków walutowych.
🔗 Wiadomości zawierają odnośniki prowadzące do strony, której celem jest pozyskanie danych logowania do bankowości internetowej.
🔐 Wprowadzone informacje mogą zostać przejęte przez cyberprzestępców i wykorzystane do uzyskania dostępu do konta bankowego.
Przypominamy:
• Korzystaj z bankowości elektroniczej samodzielnie wyszukując oficjalną stronę banku lub korzystając z aplikacji mobilnej.
• Zachowaj ostrożność wobec wiadomości wywołujących presję czasu lub grożących ograniczeniem dostępu do konta.
🛡️ Cyberprzestępcy modyfikują treści rozsyłanych wiadomości. Niezależnie od pretekstu, celem pozostaje przejęcie danych logowania do bankowości elektronicznej.
📣 Jeśli otrzymasz podobną wiadomość zgłoś ją do CERT Polska za pośrednictwem formularza na stronie incydent.cert.pl. Możesz również skorzystać z usługi „Bezpiecznie w sieci” w aplikacji mObywatel 📲


🚨 Krytyczne podatności w popularnych usługach mogą stanowić zagrożenie dla bezpieczeństwa wielu organizacji. Zachęcamy do zapoznania się z ostrzeżeniami @CERT_Polska, zweryfikowania, czy wskazane luki dotyczą wykorzystywanych rozwiązań, oraz niezwłocznego wdrożenia opisanych zaleceń.
Bieżące śledzenie informacji o podatnościach pomaga rozpoznać zagrożenia i podjąć działania, zanim luki zostaną wykorzystane przez cyberprzestępców. Szczególnie przydatne są informacje dopasowane do technologii stosowanych w danej organizacji.
🔎 Dlatego podmioty rynku finansowego zapraszamy do rejestracji w części sektorowej serwisu moje.cert.pl/sektor/ i korzystania z nowego modułu „Podatności w używanych technologiach”.
Moduł umożliwia otrzymywanie informacji o nowo wykrytych lukach bezpieczeństwa, które mogą dotyczyć oprogramowania wykorzystywanego w organizacji. Spersonalizowane powiadomienia ułatwiają monitorowanie zagrożeń dotyczących własnego środowiska IT, ocenę ich znaczenia oraz ustalenie kolejności działań naprawczych.
🛡️ Zachęcamy do korzystania z dostępnych funkcji serwisu i regularnego śledzenia komunikatów: moje.cert.pl/komunikaty/

🚨 Podatności w popularnych usługach 🚨
Ten tydzień obfituje w krytyczne podatności, które mogą dotknąć dużą część użytkowników internetu.
Poniżej publikujemy zestawienie trzech kolejnych, o których dziś od rana informujemy:
⚠️ RCE w GitLabie:
moje.cert.pl/komunikaty/2026…
⚠️ Pakiet podatności w produktach Fortinet:
moje.cert.pl/komunikaty/2026…
⚠️ Poważne problemy z kluczami eMudhra:
moje.cert.pl/komunikaty/2026…
Zachęcamy do obserwowania ostrzeżeń na moje.cert.pl/komunikaty/ i rekomendujemy jak najszybsze wdrażanie opisanych zaleceń.
Aby nie przegapić kluczowych informacji można również ustawić spersonalizowane powiadomienie mailowe na interesujące nas kategorie alertów lub skorzystać z feedu RSS.
🚨 Udostępniono poprawki bezpieczeństwa dla dwóch krytycznych podatności w PHP!
Producent opublikował aktualizacje eliminujące podatności CVE-2026-109618 oraz CVE-2026-109619, umożliwiające zdalne wykonanie kodu (RCE).
✅ Poprawione wersje PHP: 8.5.12, 8.4.27, 8.3.36 oraz 8.2.35.
⚠️ Podatne są również wszystkie starsze wersje PHP, począwszy od 5.4. Wersje nieobjęte wsparciem producenta nie otrzymały oficjalnych aktualizacji bezpieczeństwa.
Zespół @CSIRT_KNF rekomenduje niezwłoczne wdrożenie poprawek, a w przypadku niewspieranych wersji PHP - migrację do aktualnej, wspieranej gałęzi.
🔗 php.net/archive/2026.php#202…
🔗 moje.cert.pl/komunikaty/2026…


🚨 W związku z komunikatem @CERT_Polska dotyczącym krytycznych podatności w PHP, zespół @CSIRT_KNF rekomenduje zapoznanie się z opublikowanymi zaleceniami oraz niezwłoczne wdrożenie aktualizacji po ich udostępnieniu.
Podatności CVE-2026-109618 oraz CVE-2026-109619 mogą umożliwić atakującym zdalne wykonanie dowolnych poleceń systemowych. Zagrożenie dotyczy również środowisk, w których działają popularne rozwiązania wykorzystujące PHP, takie jak WordPress, Joomla czy PHPMyAdmin.
🔗 Szczegóły i rekomendacje znajdują się w komunikacie @CERT_Polska: moje.cert.pl/komunikaty/2026…
🚨 Krytyczne podatności w PHP umożliwiające zdalne wykonanie kodu 🚨
Luki oznaczone identyfikatorami CVE-2026-109618 oraz CVE-2026-109619 pozwalają atakującemu na zdalne wykonanie dowolnych poleceń systemowych.
‼️ Podatne są wszystkie wersje PHP od 5.0 w górę. Systemy wykorzystujące to oprogramowanie (w tym popularne rozwiązania takie jak WordPress, Joomla czy PHPMyAdmin) bezwzględnie muszą zostać zaktualizowane po publikacji nowej wersji PHP, zaplanowanej na dziś, na godzinę 16:00 czasu polskiego.
Rekomendacje i dodatkowe szczegóły: moje.cert.pl/komunikaty/2026…
🛡️ Cyberprzestępcy nie ustają w tworzeniu nowych stron phishingowych. Tylko we wrześniu 2026 roku nasz zespół zgłosił do zablokowania 3598 niebezpiecznych domen. Aż 94% z nich było związanych z fałszywymi inwestycjami.
Trwający Europejski Miesiąc Cyberbezpieczeństwa @EcsmPolska to dobra okazja, by przybliżyć te zagrożenia i przypomnieć, na co zwracać uwagę, aby chronić swoje dane i pieniądze.
📈 Fałszywe inwestycje z wykorzystaniem marki Biedronka
Oszuści w ostatnim miesiącu publikowali reklamy rzekomego programu inwestycyjnego sieci sklepów Biedronka. Na fałszywych stronach zachęcali do obliczenia potencjalnego zysku i rejestracji. Pozyskane dane służyły do nawiązania kontaktu z zainteresowanymi osobami i nakłaniania ich do przekazania pieniędzy.
📩 Wiadomości e-mail podszywające się pod Spotify
Cyberprzestępcy informowali również o konieczności odnowienia subskrypcji. Link w wiadomości prowadził do strony przypominającej serwis Spotify, na której proszono o login, hasło i dane karty płatniczej. Celem oszustów było pozyskanie danych umożliwiających przejęcie konta oraz kradzież pieniędzy.
🛒 Reklamy fałszywych sklepów internetowych
Znane marki i wyjątkowo niskie ceny miały przyciągnąć uwagę i skłonić do zakupów. Reklamy prowadziły jednak do spreparowanych sklepów, których celem było wyłudzenie danych kart płatniczych.
🔎 Różne scenariusze, wspólny mechanizm - wykorzystanie rozpoznawalnych marek, by zdobyć zaufanie odbiorców.
Jak się chronić?
✅ Sprawdzaj dokładny adres strony przed podaniem danych lub dokonaniem płatności.
✅ Zachowaj ostrożność wobec wyjątkowo niskich cen i obietnic wysokich zysków.
✅ Informacje o problemach z kontem, płatnością czy subskrypcją sprawdzaj w oficjalnej aplikacji lub na stronie usługodawcy, wpisując jej adres samodzielnie.
🔐Zachowaj czujność i nie daj się okraść!
#ECSM #CyberSecMonth #ThinkB4UClick


🚨Uwaga na fałszywe wiadomości SMS podszywające się pod Główny Inspektorat Transportu Drogowego!
🕵️♂️Oszuści nadpisują identyfikator nadawcy w taki sposób, że SMS może trafić do wcześniejszej korespondencji przez co wiadomość nabiera wiarygodności.
📱 Cyberprzestępcy w fałszywych wiadomościach SMS informują o aktualizacji sprawy dotyczącej przekroczenia prędkości i zachęcają do sprawdzenia szczegółów.
🔗 Zamieszczone w wiadomościach linki prowadzą do fałszywych stron internetowych, na których oszuści nakłaniają do jak najszybszego opłacenia rzekomego mandatu.
⚠️ W rzeczywistości celem przestępców jest wyłudzenie numeru prawa jazdy oraz danych kart płatniczych!
🛡️ Jak się chronić?
🔹 Zachowaj ostrożność wobec wiadomości z linkami i załącznikami.
🔹 Nie ulegaj presji czasu – oszuści często wykorzystują ponaglenia, aby skłonić do pochopnego działania.
🔹 Zachowaj ostrożność przy podawaniu numeru prawa jazdy oraz danych karty płatniczej na stronach internetowych.
📢 Zachowaj czujność! Wiadomość o konieczności pilnego opłacenia mandatu może być próbą oszustwa.
#ECSM #CyberSecMonth #ThinkB4UClick


🚨 Uwaga na fałszywe inwestycje!
Cyberprzestępcy publikują w mediach społecznościowych reklamy fałszywych inwestycji, w których wykorzystują wizerunki znanych osób czy instytucji. Budują w ten sposób wiarygodność oferty, by nakłonić odbiorców do przekazania danych i pieniędzy.
📢 We wrześniu zespół CSIRT KNF zgłosił 879 fałszywych reklam oraz 3398 niebezpiecznych domen, które związane były z fałszywymi inwestycjami. Więcej danych przedstawiamy na poniższej grafice. 👇
🔐 W ramach Europejskiego Miesiąca Cyberbezpieczeństwa zachęcamy również do lektury naszych publikacji:
🛡️Raportu „Przeciwdziałanie fałszywym inwestycjom. Wyniki działań operacyjnych w latach 2021–2026”: knf.gov.pl/knf/pl/komponenty…
📊 Raportu rocznego CSIRT KNF 2025: cebrf.knf.gov.pl/images/Rapo…
🔎 Krajobrazu cyberzagrożeń w polskim sektorze finansowym 2026:
cebrf.knf.gov.pl/images/GTL%…
Znajdziecie w nich informacje o skali tego zjawiska, metodach działania cyberprzestępców oraz technikach manipulacji wykorzystywanych do zdobywania zaufania i wyłudzania pieniędzy. Poznanie tych mechanizmów pomaga wcześniej dostrzec sygnały ostrzegawcze.
O czym warto pamiętać?
⏳Nie ulegaj presji ani ponagleniom. Zachowaj ostrożność, gdy rozmówca nalega na szybką wpłatę lub przekonuje, że oferta jest dostępna tylko przez chwilę.
🏛️Sprawdź, z kim masz do czynienia. Oszuści mogą podszywać się pod wiarygodne instytucje, aby zdobyć Twoje zaufanie.
💸 Nie przekazuj danych osobowych ani danych logowania do bankowości osobom oferującym inwestycje lub pomoc w odzyskaniu pieniędzy.
#ECSM #CyberSecMonth #ThinkB4UClick
1/2


Poniżej prezentujemy przykłady reklam, w których cyberprzestępcy zachęcają użytkowników do realizacji fałszywych inwestycji.
Zachowaj ostrożność i nie daj się okraść!
2/2

W naszym comiesięcznym przeglądzie piszemy o aktualnych sposobach oszustw stosowanych przez cyberprzestępców.
Zachęcamy do zapoznania się z materiałem przedstawiającym fałszywe kampanie zidentyfikowane przez @CSIRT_KNF we wrześniu 2026.
Opracowanie dostępne jest tutaj:
cebrf.knf.gov.pl/component/c…

🚨 Uwaga na strony podszywające się pod e-TOLL!
Fałszywe witryny mogą informować o konieczności uregulowania opłaty za przejazd. Choć wyglądają wiarygodnie, próbują wyłudzić dane osobowe i dane kart płatniczych.
⚠️ Podanie tych informacji może umożliwić oszustom kradzież pieniędzy.
🔎 Zanim podasz dane lub dokonasz płatności, zawsze dokładnie sprawdź adres strony.
#ECSM #CyberSecMonth #ThinkB4UClick


⚠️Uwaga na fałszywe reklamy podszywające się pod @GrupaORLEN!
Cyberprzestępcy publikują reklamy w mediach społecznościowych, w których informują o rzekomym programie zwrotu pieniędzy na kartę za płatności dokonane na stacjach paliw.
Aby zwiększyć wiarygodność oszustwa, przestępcy przekonują, że z programu mogą skorzystać m.in. posiadacze kart #Erste Bank Polska, @BankPekaoSA , #SGB, @Revolut, @BankMillennium, #VeloBank, #BPS, #CreditAgricole #BNPParibas .
Kliknięcie w reklamę prowadzi jednak do niebezpiecznych stron internetowych, na których wyłudzane są informacje o karcie płatniczej!
🚨Nie ufajcie atrakcyjnym ofertom prezentowanym w reklamach w mediach społecznościowych i pamiętajcie o tym, aby zawsze dokładnie sprawdzać adres strony, na której się znajdujecie.
🔐 Nie dajcie się okraść!
1/2
#ECSM #CyberSecMonth #ThinkB4UClick


Ostrzegamy przed złośliwą aplikacją podszywającą się pod @BankPekaoSA!
Atak jest wymierzony w użytkowników urządzeń z Androidem i wykorzystuje metodę NFC Relay. Po uruchomieniu aplikacja prosi o przyłożenie karty płatniczej do telefonu. Może to umożliwić przestępcom przechwycenie komunikacji NFC i podjęcie próby kradzieży środków.
Aplikacja nie jest dostępna w Google Play. Może być rozpowszechniana przez fałszywe wiadomości e-mail i SMS, komunikatory oraz strony internetowe podszywające się pod bank.
Pamiętaj - instaluj aplikacje wyłącznie z zaufanych źródeł!
1/2

Zachęcamy do obejrzenia wideo, na którym pokazujemy, jak zachowuje się fałszywa aplikacja oraz wyjaśniamy mechanizm działania tego typu ataku:
facebook.com/reel/1627124538…
Bądźcie czujni!
2/2
