

CSIRT MON - Zespół Reagowania na Incydenty Bezpieczeństwa Komputerowego działający na poziomie krajowym, prowadzony przez Ministra Obrony Narodowej
Polska
Joined August 2020
- Tweets86
- Following7
- Followers4.4K
- Likes90




Pinned Tweet
Witamy na oficjalnym profilu Zespołu Reagowania na Incydenty Bezpieczeństwa Komputerowego Ministerstwa Obrony Narodowej #CSIRTMON.
Będziemy na nim publikować ważne informacje, raporty i publicystykę CSIRT MON. Zapraszamy do obserwowania profilu i strony csirt-mon.wp.mil.pl/pl/
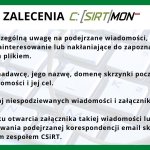
Ujawnione incydenty bezpieczeństwa komputerowego oraz prowadzone przez @CSIRT_MON analizy wykazują rosnące zagrożenie związane z atakami #phishing na użytkowników aplikacji #Signal.
Zalecamy zachowanie szczególnej ostrożności, a także podjęcie poniższych środków bezpieczeństwa:

Rekomendacje @CERT_Polska dla wzmocnienia ochrony systemów OT: cert.pl/posts/2024/05/rekome…

CSIRT MON retweeted

‼️Szkodliwe oprogramowanie wymierzone w polskie instytucje rządowe było w tym tygodniu dystrybuowane przez grupę APT28, wiązaną ze służbami rosyjskimi. Wrogą działalność odnotowały i opisały zespoły @CERT_Polska oraz @CSIRT_MON. Sprawdźcie rekomendacje⤵️
cert.pl/posts/2024/05/apt28-…


Zespoły CSIRT NASK i CSIRT MON ostrzegają przed szeroką kampanią dezinformacyjną polegającą na dystrybucji fałszywych informacji o rekrutacji do @MNBHQ.
Ma ona rzekomo zaangażować się w walki na terenie Ukrainy. Brygada dementuje te doniesienia i nie prowadzi rekrutacji.

⚠️ CSIRT NASK i @CSIRT_MON ostrzegają przed szeroką kampanią dezinformacyjną polegającą na dystrybucji informacji o rekrutacji do Litewsko-Polsko-Ukraińskiej Brygady. Wiadomości są fałszywe. Brygada nie prowadzi rekrutacji.
Więcej ➡️ nask.pl/pl/aktualnosci/5179,…
#WłączWeryfikację @CERT_Polska

Trwa operacja dezinformacyjna polegająca na dystrybucji fałszywych informacji o rekrutacji do Litewsko - Polsko -Ukraińskiej Brygady @MNBHQ atrybuowana przez @CSIRT_MON do grupy UNC1151.
Więcej: csirt-mon.wp.mil.pl/pl/artic…

Zapraszamy do zapoznania się z najnowszą publikacją na temat wzrostu zagrożenia typu ransomware w świetle aktywności grupy BlackCat.
csirt-mon.wp.mil.pl/pl/artic…

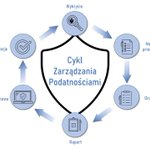
Każdego roku odkrywane są tysiące nowych podatności, które wymagają od organizacji przedsięwzięcia odpowiednich kroków w celu zapewnienia bezpieczeństwa.
Zapraszamy do lektury publikacji, w której przybliżamy proces zarządzania podatnościami. csirt-mon.wp.mil.pl/pl/artic…

CSIRT MON retweeted

Naszą tarczą jest @CSIRT_MON, który w trybie 24/7 monitoruje nasze systemy wojskowe i reaguje na wszelkie próby ataku.
CSIRT MON współpracuje z innymi CSIRT-ami poziomu krajowego oraz z CSIRT-ami innych krajów w ramach umów sojuszniczych, wymieniając informacje o zagrożeniach.
Apple wydało aktualizację dla #iOS. Najnowsza wersja 15.4 łata ponad 30 podatności, w tym luki RCE. Więcej informacji na stronie support.apple.com/pl-pl/HT21…
Informacje dotyczące zagrożenia #HermeticWiper. Część II csirt-mon.wp.mil.pl/pl/artic…


CSIRT MON poparł zawieszenie CSIRT Rosji i Białorusi w prawach członków organizacji zrzeszającej zespoły reagowania na incydenty komputerowe Trusted Introducer.
#kickthemout by @CSIRT_MON #NCBC

Rekomendacje w związku ze zwiększonym zagrożeniem w cyberprzestrzeni wywołanym rosyjską agresją zbrojną na Ukrainę. csirt-mon.wp.mil.pl/pl/artic…

Google ostrzega o aktywnie wykorzystywanej podatności CVE-2022-0609 w przeglądarce Chrome. Dostępna jest aktualizacja, szczegółowe informacje na oficjalnej stronie producenta chromereleases.googleblog.co…
