






数年後に参加して恩返ししたいです。

【速報】両陛下主催の「秋の園遊会」 天皇皇后両陛下や愛子さまが吉田鋼太郎さん、大西卓哉宇宙飛行士らと懇談
news.ntv.co.jp/category/soci…


今日も利用したGMOコイン
GMO系はセキュリティ対策しっかりしていると思うんだけどなぁ。
どうしてこんな大きな事件が起きてしまったのか。
でも、平和ボケしている日本国民に警鐘を鳴らすことは出来たな。

大手にもかかわらず極めて敏速な対応


【重要】不正アクセスに関する現在の対応について(第15報)
犯人の特定につながると考えられる有力な情報を、本日警察および関係各所へ提出予定
「GMOサイバー犯罪撲滅・懸賞金」に270件の情報提供
group.gmo/info/alert/2026102…

何だろうと考えていた事✨
この熊谷CEOの笑顔や
大学講義の笑顔🥰
これは一般では中々分からないだろうなぁ。
投機に例えると
リクイディティスィープ
(ストップ狩り)そのものですね。
日本だけではありません「国際刑事警察機構INTERPOL」にも相談済みです。
【速報】GMO不正アクセス問題、警視庁が捜査
#47NEWS 47news.jp/15147499.html?utm_… @47news_officialより

GMOの熊谷さん、いよいよ問題の特定に向けて進んでいますね。
ここまでの経緯も含めて、原因と実態が明らかになることを期待しています。
【御礼】【中間報告】【お詫び】
おはようございます。
被害者の皆様に関する情報の拡散防止にご協力いただいている関係者の皆様に、心より御礼申し上げます。
「GMOサイバー犯罪撲滅・懸賞金」にお寄せいただいた情報に加え、弊社ホワイトハッカーチームも、犯人の特定につながる有力な情報を入手しました。
早期の逮捕や国際指名手配につなげるため、本日、これらの情報を警察および関係各所に提出いたします。
また、私がXに投稿した写真の笑顔について、「不謹慎」とのご指摘をいただきました。ご指摘はもっともであり、被害者の皆様のお気持ちへの配慮が不足しておりました。深くお詫び申し上げます。
(なお、犯人に対して脅迫に屈しない姿勢を示す意図から、写真は当面の間、そのまま掲載いたします。何卒ご理解賜りますようお願い申し上げます。)
GMO脅迫サイト 国が遮断を要請
#Yahooニュース
approach.yahoo.co.jp/r/SwgTL…

調査内容を自分なりに整理させて頂きました
auひかり(KDDI)の特定IP(06.154..***)**:運営者の作業環境(QAリグ機)である
確度 85〜90%。visits.logでの体系的・対話的なQA行動が他IPと明確に異なるため最優先照会対象。所在地の言及なし。
*OCNのIP(*53.207.**.*)**:大阪中央収容局エリア在住の可能性あり。
確度は当初 20〜30% 程度の補助的照会対象で、後にテスタ行動の一部として 15〜25% 前後に下方修正。広域のエリア推定のみ。
その他の国内回線IP(KDDI/DION、SoftBank BBTECなど):trackerを直接弄った行動を確認。
確度は 20〜30%(後にテスタとして 15〜25% 程度に修正)。メインの作業環境とは見ていない。
全体の集団規模:複数環境が同日並行稼働していた痕跡から構成員 2〜4名規模 と推定。
ただし「同一人物が複数環境を操作していた可能性」は完全には排除できない(確度は明示なし)。
Namecheap同一アカウント・WPS ICV:最優先照会対象として挙げられているが、具体的な%は付いていない。「同一管理・同一作成者の強い照合キー」という位置づけ。

GMO関連事件の攻撃者特定に資する識別子一覧をここに記す。
@m_kumagai
認可済み調査の公開情報・アーカイブ・メタデータから抽出。各項目に発見経緯と照会時の有用性を併記。
最優先照会対象はNamecheap同一アカウント・***.154.***.***(QAリグ機)・WPS ICVの3点。法執行機関照会で契約者情報やアカウント紐付けが期待できる。
1. レジストラ・ホスティング照会キー
両ドメインのNamecheap同一アカウント管理
WHOISとclientHold適用時刻比較で確認。coronamng.stor(18:35:56.859Z)と
designbuilder.stor(18:36:02.859Z)が6秒差で同時clientHold。同一管理口への一括処理と判定。登録日時は2026-08-31 15:26:04Zおよび2026-08-27。
Namecheap照会で契約者情報・決済記録・管理履歴が取得可能。
ホスティングサーバ
DNS照会・サーバ応答からserver**-*.web-hosting.com(***.54.***.**)およびserver***-*(***.54.***.***)を特定。cPanelアカウント・サーバログの照会対象。
SPFによるメール経路直結
DNS TXTから+ip4:198.**.114.** +ip4:198.**.114.**を確認。ドメイン発メールのReceivedヘッダとcPanelアカウントを直結可能。
2. ISP照会キー
時刻換算の信頼性
PHP時刻がUTC+7であることはWaybackクローラのタイムスタンプとの秒単位突合(15/15一致)で確定。活動窓の時刻精度を保証。
*06.154.***.***(auひかり / KDDI)— QAリグ機
visits.log解析で10/23 15:55:03–18:50:09 JSTに39バーストの体系的試験を確認。他の14IPは単発poke中心なのに対し、本IPは39バースト・Battery構成・ページ変体カバレッジ・対話的調整痕が揃い、運営者作業環境としての確度は85–90%。KDDI照会で契約者情報取得可能。
*10.168.***.**(KDDI/DION)、*53.207.**.**(OCN・大阪中央エリアの可能性)、*26.217.***.*(SoftBank BBTEC)
trackerを直接弄った行動を確認。確度は20–30%。*53.207.**.**はFQDNから大阪中央収容局エリア在住の可能性。補助的照会対象。
訪問者ハッシュ式
sha256(IP|'change-this-salt-please')[:16]で計算。全4,259行で検算一致。将来のハッシュからIPへの逆算を可能にする。
3. 文書・コードの作者指紋
WPS ICV 3点
accounts.xlsx / accounts-2.xlsx / accounts-3.xlsxのdocProps/custom.xmlから抽出。
AA00************_**
BAA4************_**
2E61************_**
同一ICVの別文書は同一作成者の決定的な照合キー。
creator "Logitech" およびWPS環境
ビルドは1033-**.*.*.*****(en-US配布国際版)。UI言語は簡体字(「工作表」ラベル)、wps.cn名前空間使用。FATコンテナで直接保存。
"Logitech"はWindowsアカウント名またはWPS昵称の可能性。username再利用の照合キーとして使用可能。WPSアカウント由来ならKingsoft照会でメール・電話・接続IP・保存文書一覧が取得可能な第4の照会先。
track.phpの実装癖
salt文字列のデフォルト放置、bot判定regexの語彙、strict_types / flock / prune / rotate構成、「自分の確認用」コメントを確認。同型トラッカー検出に使用可能。
抽出ツール書式
CLIENT PC DRIVE EXTRACTIONヘッダ、INFO_send/<FDC>/INFO.txt配置、C:\ProgramData\USOShared\RdTmp\Extracted_<PC>出力先、UTF-8 BOM、[FILE]/[DIR]/[Total:]書式。他インシデントの漏洩物との同一ツール照合に使用可能。
QAリグの行動シグネチャ
5分間隔cron、Battery構成(HeadlessChrome/**×* + Wget/*.*.*×* + Chrome/**×*)、/ と /index.phpのページ変体カバレッジ、対話的な調整痕を確認。他作戦での同rig検出に使用可能。
文面指紋および作譜癖
固有句(「電話もした。メールも送った。URLも渡した。返事は一度も来なかった。」等)およびCSS/HTMLの作譜癖(Hiragino先頭フォントスタック、二言語セクション区切り、CSS変数不使用の平書き、推敲草稿の残存)を確認。全文一致検索で別名義の過去・未来の犯行を接続可能。
4. 所在・環境シグナル
日本の個人消費者回線からの接続
visits.logのIPをPTR/JPNICで照会。auひかり / DION / OCN大阪中央 / SoftBank BBTECからの物理接続を確認。OCN 1件は大阪中央エリア在住の可能性まで局所化。
時計の三重構造
.well-knownファイルのmtimeと証明書発行時刻の突合、Waybackクローラとの照合でOS時計≒UTC−4(推定・強)、PHP=UTC+7(実測)、表示=JSTを確定。+7の慣習はsamples.zip梱包Linux機とサーバPHP設定の両方で反復。環境文化の証拠。
作成環境
xlsxメタデータから簡体字UIのWPS + $会計形式を確認。「海外環境で日本業務」の作成環境を示唆。
入口および横展開
攻撃者自身の記述(compromise(or purchase)、「VPSを契約すればいいだけ」)およびrdp-02スクリーンショット・net localgroup引用から、正規契約VPSの購入を入口とし、fcwsus経由・dc\ops共有認証による横展開を確認。
5. 集団規模に関する評価
同日に複数の作業環境・デバイスが並行稼働(Windows/"Logitech"機による台帳作成、UTC+7 Linux機によるsamples.zip梱包、auひかりLinux機によるQA、その他Win/Edge・Mac・Androidからのアクセス)。役割分業の痕跡から構成員2〜4名規模と推定。同一人物が複数環境を操作していた可能性も完全には排除できない。
6. 誤認防止リスト
テスタ3IP(*10.168.***.** / *53.207.**.** / *26.217.***.*)
visits.logの全数解析でtrackerを弄ったIPは14に上ることが判明。当初3IPと過小評価していたが訂正。全国および海外VPNに分散するpoke行動の一部である可能性が高く、確度は15–25%に下方修正。
*20.146.***.***(UA偽装Headless・ASAHI動的回線)
国内の追跡者/有志の可能性が高いと判定。
ChatGPT-User / Claude-User / AguseScan / urlscan等
AIエージェント・スキャナ・群衆による観測であり、攻撃者ではないことを確認。
以上が発見経緯と照会時の有用性を併記した識別子一覧。各項目は公開情報・アーカイブ・メタデータの範囲で確認されており、法執行機関による照会時の根拠として使用可能である。
これが自分の限界でした、既出であったらすみません。
正確・詳細なデータはGMO Cybercrime Bountyにて提供致します。
#gmo不正アクセス
GMO第14報
次第に、安心して読める内容になってきた。
ただ、お名前.comのVPSの件は、まだ終わってはいない。
このような類似案件は、今すぐに起きてもおかしくないと思う。
今回の件は企業で起きたことだが、所属団体や地域、家族など、日々起きているインシデント事案にも当てはめて考えられる。
今回の経過から、
今後の対策につながる部分を学んだ。

【重要】「お名前.com デスクトップクラウド」への不正アクセスに関する現在の対応について(第14報)
このたびは、お客様ならびに関係者の皆様に多大なるご迷惑とご心配をおかけしておりますことを、改めて深くお詫び申し上げます。
また、本件に関する情報提供や情報の拡散防止にご協力くださっている皆様に、心より御礼申し上げます。
①「GMOサイバー犯罪撲滅・懸賞金」サイトの開設から6時間で113件の情報提供
今後、件数は月〜金曜日(祝日を除く)18:00に「GMOサイバー犯罪撲滅・懸賞金」サイトにてお知らせしてまいります。
ご自身での犯人の特定や接触、確証のない情報の投稿はお控えいただき、情報は詳細サイトまたはスレッドの「GMOサイバー犯罪撲滅・懸賞金」のサイトにてお寄せください。
②X上での拡散防止に向けた活動
犯人が開設したとみられるサイトのURLや掲載内容の拡散を防ぐため、X上の関連する投稿に対し、累計20件の警告連絡を実施いたしました。
該当する投稿を確認された場合にも、転載や引用、リンクの共有などによる拡散はお控えくださいますようお願い申し上げます。
本件への対応にあたり、Xユーザーの皆様をはじめ、多くの方々から情報提供や拡散防止へのご協力をいただいております。
お時間を割いて情報をお寄せくださった皆様、転載・引用・リンクの共有を控えてくださっている皆様、そして被害の拡大を防ぐため、個人の立場で自発的にお力添えくださっている皆様に、深く感謝申し上げます。
お客様の保護と被害の拡大防止に向けたご協力を、当社として大変重く、ありがたく受け止めております。
③犯人による攻撃に関する現状のご報告
・現時点での調査では、お預かりした端末の解析では、マルウェアの感染やランサムウェア攻撃の痕跡は確認されておりません。引き続き、詳細な調査を進めてまいります。
・PCの電源を落としていただくなど、ご協力をいただき誠にありがとうございました。
再度ご利用になる際は、事前にセキュリティスキャンを実施いただくとともに、バックアップの取得をお願いいたします。
当社は、皆様のお力添えに感謝するとともに、お客様の保護と被害の拡大防止を自らの責任として、引き続き情報収集と拡散防止に全力で取り組んでまいります。
詳細はこちら
group.gmo/info/alert/2026102…


民間の素早い力でこのまま収束に向かってほしい

【速報】GMO事件の攻撃者サイトが停止―Namecheapによるドメイン停止措置か
GMOインターネットへの脅迫に使用されていた攻撃者サイト coronamng[.]store が停止したと報じられています。
セキュリティ関係者によるAbuse Report(不正利用通報)を受け、ドメイン登録事業者のNamecheapが対応。
対象ドメインが clientHold 状態になったと報告されています。
今回の事案は、国家によるアクセス・無害化措置だけでなく、民間事業者との連携によって攻撃者の活動を抑制できる可能性を示しています。
ただし、以下の点には注意が必要です。
・攻撃者が逮捕されたわけではない
・攻撃インフラ全体が無力化されたとは限らない
・公開された情報が完全に削除されたとは限らない
・別のドメインで活動が再開される可能性がある
情報公開サイトの停止と、攻撃能力そのものの無力化は別問題です。
能動的サイバー防御を考えるうえでも、まずは民間事業者によるAbuse対応、インフラ停止、捜査機関との連携など、実施可能な対処手段を適切に評価することが重要です。
国家によるアクセス・無害化措置は、法的要件と国家安全保障上の必要性に基づいて慎重に判断すべきものです。
引き続き、攻撃者の動向とGMOの公式発表を注視する必要があります。

12時前に
AIとの過去対話を基に自分の人物像を見てもらったらこうなった
人物分析資料
1. 人物像
戦略的実務家・構造分析型・改善志向型
物事の表面だけで判断せず、仕組みや数字から本質を探り、自分で納得して判断するタイプ。
2. 主な特徴
分析力:数字や条件を比較し、問題を整理する。
検証力:情報を鵜呑みにせず、根拠や矛盾を確認する。
独立性:他人の意見に依存せず、自分なりの結論を導く。
改善志向:一度決めた方法も、検証しながら修正する。
実利重視:収益性・効率・時間の価値を重視する。
技術的好奇心:FX・AI・自動化など、仕組みの理解を追求する。
3. 強み
複雑な問題を分解し、数字と論理で比較し、実行できる形に落とし込もうとすること。
4. 注意すべき点(仮説)
分析を続けすぎて、判断や実行が遅れる可能性。
自分の仮説を支持する情報に偏る可能性。
数字に表れにくい要素を軽視する可能性。
改善を繰り返すうちに、変更しすぎる可能性。
※いずれも確定した欠点ではなく、今後検証すべき項目です。
5. 総合評価
「情報を集め、仕組みを理解し、検証と改善を重ねて、自分なりの最適解を探す人物」
ただし、実際の判断精度や成果、感情面の特徴については、会話だけでは断定できません。

ご家族のもとに行かれていたのですね。
ご家族を晒すのは言語道断であり論外です。
事態収束に邁進している姿が見えてきました。
益々熊谷さんを応援致します🙏
激しく同感です。
しかも、幼稚園、小学生のお子さんの情報を拡散するなど、人として有り得ません。
本日、幹部がご家族の元に謝罪しにお伺いしましたが、報告を聞いて涙が止まりませんでした。
明日以降、拡散をする方は刑事告訴いたします。
@sudo_nikkei
Readers added context they thought people might want to know
この投稿で言及されている家族構成も、他の情報と容易に照合して本人を識別できる場合には、個人情報に該当します。
個人情報保護委員会は、漏えい事案の公表でかえって被害が拡大する可能性がある場合、公表を行わないことも考えられると説明しています。
ppc.go.jp/all_faq_index/…
ppc.go.jp/all_faq_index/…
一般民のホワイトハッカーが
総力を上げ初めてます🙏

【お名前VPS ランサム攻撃の痕跡確認方法(暫定)】
犯人が公開したZIPに含まれる10件のPC情報は、すべて以下のフォルダに出力されていました。
C:\ProgramData\USOShared\RdTmp\
つまり、このフォルダが存在するかどうかで、攻撃の痕跡をチェックできるかも、と考えました。。
C:\ProgramData\USOShared\
というフォルダ自体は、Windows Updateで使用される正規です。その先に異常があるか、ないか。
お名前.com VPS利用者の方は、ご確認お願いします。(まだ今のところ該当報告は見つかっていません)
★痕跡チェックのポイント
・C:\ProgramData\USOShared\のフォルダ確認
・正常:通常は Logs\ フォルダがあり .etl 形式のログが保存されています
・異常:RdTmp\ ディレクトリや不審な .exe等があれば、今回の攻撃に関連する痕跡の可能性
・連絡:痕跡があった場合は、証拠をGMO等に連絡。必要に応じてバックアップ後のOS再構築も検討
※痕跡がなくても、安全が保証されるわけではありません
・10/27(本日)12:00に犯人がランサム攻撃を予告済み
#GMO あ


GMO熊谷さん第12報
犯人特定を応援します。
group.gmo/info/alert/2026102…

GMOお名前.CEOの時系列考察と対策
これを見ると
個人情報を既に14日には抜いていたんだな。
10-14 22:53
今後これを
いったい誰が止めることが出来るのだろう。
satoru.net/hacker/gmo/

熊谷正寿さん
あなたの個人情報が晒されたらどうしますか?
自分の個人情報か晒されたと思って直ぐに行動して下さい。
そして
先ずは今日の方を助けてあげる行動を今すぐやるべき🙏
【重要】「お名前.com デスクトップクラウド」への不正アクセスに関する現在の対応について(第8報)
( 【続報】お客様をお守りするために現在私たちが行っていること)
(【緊急】本日12時の攻撃に備え、お客様に新規のお願い_ネットワーク切断、電源断)
group.gmo/info/alert/2026102…
本当に12時
ウソだろうと云うほどの個人情報が晒されてしまった。
今後は晒される前提で
開き直って生きること🙏
生きているだけで
丸もうけですよ👍

GMOお名前.COMのその後
これをAIで見てもらったところ
大変な一大事
直ぐに自分で緊急対策して😱
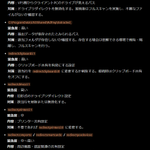
誰かがリモートデスクトップ(RDP)経由で、クライアントPCのドライブ(\\tsclient\C\...)にアクセスしている
ドキュメントやダウンロードフォルダのファイル一覧を取得している
業務契約書、損益計算書、給与明細、出勤簿など、機密性の高い書類が含まれている
出力先が C:\ProgramData\...\Extracted_DESKTOP-... となっており、抽出(コピー)用のフォルダを作っている
🥶つまり、接続先のサーバー側から、接続元PCのファイルを吸い出す操作をするスクリプトが動いた形跡です。🥶
「公共物になる」のか?
抽出された時点では、まだ攻撃者(または不正な操作者)の手元にあるだけです。
ただし、盗まれたデータがダークウェブで販売・公開される、ランサムウェアの脅迫材料(二重恐喝)に使われる、といった形で、後から流出することはよくあります。
「必ず公開される」わけではありませんが、公開されるリスクがあると考えて動くべき状況です。
今すぐやるべきこと
該当PCをネットワークから切断する(Wi-Fi・LANを外す)。電源は、証拠保全のため落とさず切断が基本です。
このリモート接続先の使用を止める。
RDPで繋いだ先が自分の管理外のサーバーなら、特に危険です。
パスワードを変更する(別の安全な端末から)。メール、会計・給与・銀行関連のサービスを優先してください。多要素認証も有効にしましょう。
銀行・クラウド会計などの不審な動きを確認する。
漏れた書類に関係する相手(取引先・従業員)への影響を整理する。
給与明細や契約書が含まれるなら、個人情報漏えいとして個人情報保護委員会への報告が必要になる場合があります。
専門家に相談する。
IPA「情報セキュリティ安心相談窓口」
警察のサイバー犯罪相談窓口(都道府県警)
必要ならフォレンジック業者
