

Expertos en ciberseguridad y servicios IT para empresas.
Joined May 2018
- Tweets2.3K
- Following383
- Followers309
- Likes1.6K
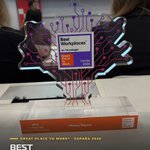


¡Número 1! 🥇🏆 @MineryReport logra la 1ª posición en el ranking Best Workplaces en Tecnología 2026 de @GPTW_Spain (categoría hasta 50 empleados/as).
¡Un orgullo enorme gracias a todo nuestro equipo! 🚀 #BestWorkplaces #GreatPlaceToWork #Tecnología

El 16 de noviembre, 178 organizaciones sirvieron código malicioso a sus visitantes a través de un script de Optimizely que ya confiaban. El kit cambiaba direcciones de cripto, intentaba copiar tarjetas y cargaba exploits para iOS. Cómo revisar los scripts de terceros. (Hilo)

ALT Cadena de bloques antracita sobre fondo claro con un bloque amarillo desalineado
1
1
7
Un CSP restrictivo (sobre todo script-src y connect-src) habría bloqueado parte del ataque; permitir el dominio del proveedor no basta, porque el código malicioso salía de ahí. El SRI sirve en scripts que no cambian a menudo; en los que sí, hay que vigilar el contenido.
1
1
Si cobráis con tarjeta en vuestra web y os aplica PCI DSS 4.0, los requisitos 6.4.3 y 11.6.1 piden inventario, integridad y alerta de cambios en los scripts de la página de pago. Si usáis Optimizely, revisad el Project JavaScript:
report-uri.ghost.io/worlds-l…
#Ciberseguridad

1
INCIBE publica un aviso de importancia alta sobre dos programas españoles de gestión: myGESTIÓN y STEL Order. Un usuario con sesión podía ver datos de otros empleados. En STEL Order aún no hay parche. Qué implica para el RGPD. (Hilo)

ALT Casillero de fichaje metálico con una tarjeta amarilla fuera de sitio
1
4
Si usáis myGESTIÓN, comprobad que el módulo de Control Horario está actualizado. Si usáis STEL Order, pedid fecha de parche y, mientras tanto, limitad quién entra en Tempo y revisad si alguien consultó datos de otros empleados. CVSS v4.0: 7.1 (alta).
1
2
Resumen: dos fallos de autorización en myGESTIÓN y STEL Order, según el aviso INCIBE-2026-898. myGESTIÓN ya lo ha corregido; STEL Order, aún no. Son datos de empleados: actualizad o pedid el parche y valorad el impacto en el RGPD.
incibe.es/incibe-cert/alerta…
#RGPD

En una pyme bastan pocas páginas con roles, teléfonos y proveedores para responder a un ciberataque. Sin procedimientos ensayados, el tiempo de contención se dispara. Plantilla de una página incluida:
mineryreport.com/recursos/pl…
🤖 Made with AI

Hay organismos y empresas españolas que tenían a alguien dentro de sus sistemas y no lo sabían. Se lo ha comunicado la Guardia Civil tras una detención en Ciudad Real.
¿Lo detectaríais vosotros? Revisad qué registráis y quién lo revisa.
interior.gob.es/opencms/es/d…
#Ciberseguridad

ALT Perchero con abrigos oscuros y un chubasquero amarillo que no pertenece al grupo
¿Vuestro proveedor IT os da soporte con ScreenConnect? Preguntadle hoy por este aviso: Huntress ha visto clientes remotos falsos en al menos 288 equipos de 48 organizaciones. Todo apunta a una extensión de terceros, no a ScreenConnect. (Hilo)

ALT Tablero de llaves oscuro con una llave amarilla de más
2
2
21
Si aparecen conexiones remotas a equipos que no reconocéis, avisad al proveedor y no las aceptéis como soporte habitual. No reviséis un equipo sospechoso por ScreenConnect: el kit intenta pasar al técnico. La 26.6.5 bloquea ese salto, que aún no se ha visto funcionar.
1
2
Resumen: Huntress ha visto clientes falsos de ScreenConnect en al menos 288 equipos de 48 organizaciones. El fallo parece de la extensión RMM+, no del programa. Preguntad a vuestro proveedor si la tiene y si ya la ha desactivado:
huntress.com/blog/sckit-worm…
#Ciberseguridad

1
8