







昨天看到 CVE-2026-98432 相关消息后,有点不放心,昨晚连夜把所有服务器的管理端口都收起来了,统一通过 Tailscale 管理。
折腾完又想到一个问题:
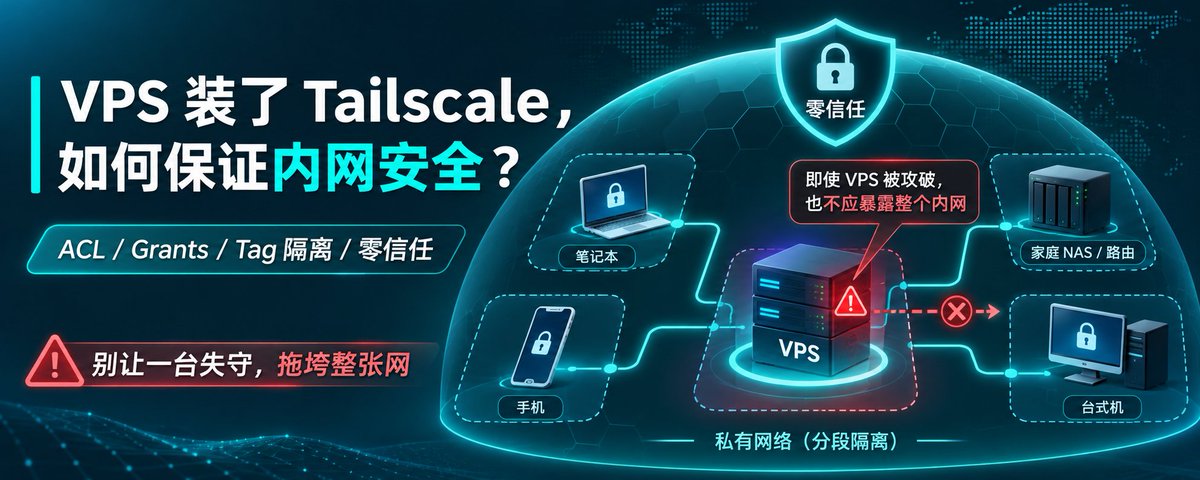
如果 VPS 自己被入侵了,攻击者会不会顺着 Tailscale ,继续访问我家里的 Mac 、NAS ,甚至其他服务器?
毕竟这些设备都在同一个 Tailnet 里,还是得做一下隔离。
顺手做了几项调整:
1. 给 VPS 单独分组
给 VPS 设置独立的 tag:vps,和自己的 Mac 、手机等设备区分开,避免权限混在一起。
2. 收紧访问权限
通过 ACL / Grants 控制访问范围,只允许可信设备访问 VPS 必要的端口,默认拒绝未授权访问。
3. 清理宽泛授权
检查了一遍配置,把 * → * 这种全开放规则清理掉。权限规则是累加的,留着一条宽泛规则,前面的精细限制可能就失去意义了。
4. 不给 VPS 多余的网络能力
没有给 VPS 配置 Exit Node 和 Subnet Router ,避免它承担额外的网络转发职责。
5. 关闭公网管理端口
SSH 、数据库、管理面板等端口全部收回,只保留必要的公网服务。
6. 定期检查设备
检查设备列表、授权密钥、节点状态,发现不认识的设备及时处理。
还有一个容易忽略的地方:
Tailscale 的 ACL / Grants 主要约束 Tailnet 内的访问。VPS 本机能够访问哪些网络和端口,还需要结合系统防火墙、路由策略单独限制。
这次折腾下来,最大的感受是:
组网方便了,安全边界也得跟着重新设计。
万一某台 VPS 真的失守,至少希望攻击者只能拿到这一台机器的权限,不至于顺着它把整个家庭网络都翻一遍。
记录一下,给有类似组网需求的朋友参考。
最近有个感受越来越强烈:
AI 正在让软件开发变得越来越便宜,但软件本身的价值可能正在发生变化。
这两天看到有人用 Claude 十分钟做出一个完整的小工具,也看到有人吐槽 Codex 过度设计,简单需求反而写得越来越复杂。
这两个现象其实很有意思。
前者说明,从一个想法到一个能运行的产品,距离正在迅速缩短。
后者说明,代码生成容易了,工程质量、边界控制和结果验收依然很难。
我觉得未来几年,软件行业可能会出现三个变化:
软件供给爆发
过去需要一个团队开发几个月的东西,现在一个人配合 AI 可能几天就能做出来。大量小工具、垂直应用和个性化软件会出现。
维护比开发更重要
做出一个 Demo 可能只需要十分钟,但用户数据、权限、安全、兼容性、业务规则、长期迭代,每一项都需要持续投入。
工程师的角色发生变化
未来更重要的能力,可能是理解业务、拆解任务、设计系统、约束 Agent、验证结果,以及对最终交付负责。
我甚至觉得,未来最有价值的程序员,可能是能同时管理十几个 Agent,还能保证它们协同工作、稳定交付的人。
代码会越来越便宜,但可信赖的结果会越来越贵。


If AI makes coding so much cheaper, why are we still building desktop apps with Electron? 😂
Imagine lightweight, fast, native apps everywhere.
Then again, who’s going to maintain all that code?
Would you choose native or Electron in 2026? 👀
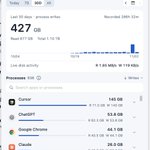
Your AI coding agents might be working your SSD harder than you think 👀
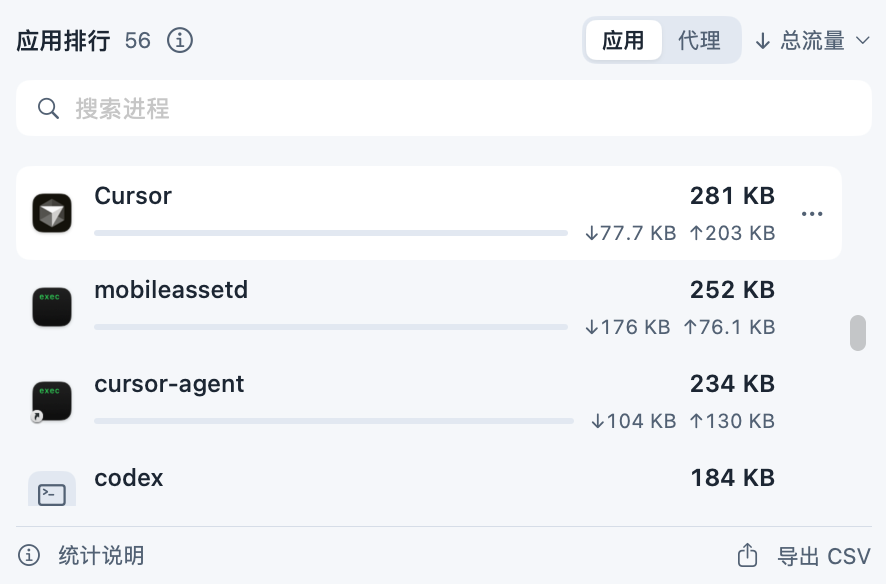
Claude, Codex, Cursor... hours of logs, caches, and background disk writes.
We obsess over token costs, but rarely check how much data our Macs write every day.
So I built FlowCat 🐱
A tiny Mac menu bar app that tracks disk writes by process and monitors SSD health.
Normal writes are fine. Mystery writes? Worth investigating.
Ever checked how many GB your AI tools write in a day? 💾
tab16360.github.io/flowcat/


