

2017 入圈老韭菜,8年血泪全活下来了| 踩过的雷,比你撸过的毛还多| 我是鸽🐦,不是割,带你避坑捡Alpha | AI+Crypto
The Cloud
Joined July 2023
- Tweets2K
- Following418
- Followers1.3K
- Likes1.4K





Pinned Tweet
五张 eSIM 保号卡,一年成本从两毛钱到300块,怎么挑?
Giffgaff 全面封禁,被封之后几乎没办法退款
于是推特上开始流传短信捐款教程,一条短信把话费捐给公益机构,一分也不给它留。
我上回在 @AI_Jasonyu 买的卡今天也终于得到了赔偿方案,大概小回血 30 块钱🤣不得不说鱼总还是NB 的,刚手术结束就能出方案
封归封,esim 卡还是刚需,Giffgaff 卡被封后,还有哪些esim 卡可以开通呢?
鸽鸽研究了一早上,选出了以下五张esim 卡👇


冷知识,郭当时分析骑手都众包,没有劳动合同和五险一金,于是想给每个骑手一个家,想从改善骑手待遇入手,撬动美团的配送网络。
这也就有了大强子后来的桃园三结义,请骑手吃火锅
但郭还是低估了外卖平台的护城河。
1、京东走的中高端购物 App ,软件内嵌外卖,很离谱。京东饮食商家少,用户想点的店没有。(不得不说美团在国民心智占比还是很高的)
2、京东骑手很少,下雨天几乎没有外卖骑手接单,等一两个小时是常态。
还有一个最关键的🥲当时大强子定了个规矩,京东外卖永远赚的净利润不允许超过 5%
后来发现利润率太低了,外卖行业太卷,只能把钱摊在消费者身上,京东外卖配送费普遍贵 1~2 块。


不懂就问,有没有可能「币圈百科」既不是币安,也不是 OKX 的人呢?
按照老徐那个技术宅,耿直的性格,我估计 OKX 不大可能会雇水军
币安就更不可能了,他的帖子几乎大部分都是抹黑币安的
那么还有哪家 Cex 在主力推广中文市场呢?
- Bybit 被盗 1 B 后休养生息,估计没有预算养水军
- HTX 我还停留在选美阶段
- MECX 彻底退出中文市场了,没必要
那么就只剩 Gate 和 Bitget 了。
Gate 花了很多钱在中文区 KOL 上,有很多 KOL 帖子底下都加 Gate 。但 Gate 在中文区的排名没有很靠前,攻击 BN 收益不高。
反而是 Bitget 跳的特别高,稳定币收益都是对标着 超过 BN 去弄的。😷咱也不知道,咱也不了解
咱只知道,王老吉和加多宝打架,最后受伤的是和其正。
可口可乐 PK 百事可乐,非常可乐受伤。
BN 和 OK 打架,哪个交易所会倒闭呢?
刷了一天 X ,全是去币安亚洲学习营 KOL 写的读后感🥲
都不白来哈,都来听课。每张桌子上必备:一张纸、一瓶水、一支笔
每人上完课都需要发一篇读后感,这是上课作业。
上午:Binance 宏观课(利率预期、央行、AI CAPEX、BTC)。
下午:产品向,钱包 / Predict 预测市场、AI Agent、赞助商(Trust / Kite / Plasma)。

在网上还是尽量少惹矛盾😅网上闹越凶,线下越尴尬。
颜驰 vs 首席操盘手,两个人都吃 BN 饭,一起去币安亚洲学习营参会,结果昨天在机场当面开撕。
颜驰 vs K线教主 ,这两人从 24 年底闹翻后就一直在吵,教主说他「神棍、返佣靠站台」、颜驰说K「 NPD、编故事、造谣返佣靠大哥、P 年龄」
关键圈子就这么大,,,都是在广场带单吃返佣的,不是吃 BN 就是 OKX ,活动也是重复的,难免有一天会碰到
关键 Cex 请 KOL 开会还特喜欢东南亚,人多成本可控。🤣
难道你们就不怕刚下飞机就被人绑走?
前几天就爆出来公众号博主「徽剑」被买凶杀害,在国内就被杀掉,何况东南亚呢?
往远了说,大圣山庄老板诱园区股东「蓝星」聚餐后绑架,用 USDT 勒索约 17 万刀,收款后杀害埋尸。
菲律宾华商郭从愿与司机被绑,家属付约 2600 万人民币 赎金后仍遇害。
往近了说,前两个月王小楼在上海要拿 Bitget 的登山仗打zhaozhao
所以我说,Crypto 这群人真是不怕死啊,网上血海深仇,以为大家都会体面,要是碰到个愣的,亏惨的,保不齐和你一换一🥲
一个人到底能闯多大的祸?
昨晚币安披露,黑客入侵的突破口竟然是一名工程师在参加虚假招聘面试时,下载了带有恶意代码的文件。
盘点一下历史上那些普通人闯出的天价大祸👇
1、法国兴业银行交易员:私自建立巨额交易头寸,还伪造交易记录掩盖风险,2008 年导致银行亏损 71亿 美元
2、币安工程师 B:参加假招聘面试,把含有木马的编程作业下载到工作电脑,最终成为黑客入侵的突破口,导致BN 被盗 63 亿美元
3、瑞银交易员:违规交易并用虚假账目隐瞒仓位,2011 年给瑞银造成 23 亿美元损失,后来被判入狱
4、巴林银行交易员:为了掩盖亏损不断加仓,还把交易藏进秘密账户,最终让一家拥有 200 多年历史的银行倒闭。
5、大和银行交易员:最初亏了 20 万美元,不敢承认,随后持续违规交易、隐瞒亏损 11 年,最后亏到 11 亿美元


翻译一下,Star 为什么说 CZ 的采访让他感到恶心。
一、币安出了这么大的事,你 CZ 比谁都活跃,出来接受采访、解释问题、稳定市场。结果一谈到责任,就说自己不管币安了?
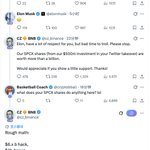
二、币安刚发生这么严重的盗窃事件,用户都在担心资金安全,你却还有心思在网上跟马斯克讨论 SpaceX 股票?到底有没有把这件事当回事?
三、你们被盗的是 63 亿美元,不是 630 万美元。用户没有大规模挤兑,难道就能证明平台安全没问题?
四、安全问题还没完全解决,你们就急着留住用户资金,甚至继续搞活动吸引存款。到底更关心用户安全,还是交易所的生意?
五、自己家被偷了 63 亿,你不反思自家的锁为什么坏了,反而告诉大家隔壁银行的锁更烂?
六、何一怀着孕,还要站出来处理币安被盗的危机。你 CZ 明明是创始人,也是最有影响力的人,却反复强调自己已经不管理币安,让何一一个人承受管理层的压力?
//////
不过 Star 这段话有一个很有意思的矛盾🤭
一边嫌 CZ 已经离职了还天天出来讲话,一边又嫌 CZ 不站出来承担责任,让何一顶在前面。
那 CZ @cz_binance 到底应该出来,还是不应该出来?
所以我严重怀疑,Star 这篇帖子是为了那碟醋,才包了这么多饺子。
骂 CZ 是真的,心疼何一也藏不住。

我真心不想在竞争对手遭遇危机的时候批评他们。我真正希望的是,我们能够与他们携手合作,共同提高安全标准,更好地保护整个加密行业。
但我不得不说,那位自称已经不再管理币安的“币圈首富”(你们真的相信吗?)最近接受的采访,实在让我感到恶心。
整场采访充斥着胡说八道和误导性言论。他似乎在淡化自身应承担的责任,甚至试图通过贬低传统银行的安全性,为自己的失败寻找借口。
在这样一场危机中,我们本应看到的是责任担当和行业领导力。但这场采访给人的感觉,却是在不断推卸责任、转移焦点。
这绝不是我们这个行业需要的领导力。
自从事件发生以来,这位“币圈首富”似乎就一直停不下来:
1. 社交媒体上最活跃的人之一。 在整场危机期间,他可以说是币安相关人士中在社交媒体上发声最多、最活跃的一个。
2. 还有时间和马斯克吵架。 在如此严重的安全危机期间,他居然还有精力与 Elon Musk(@elonmusk)争论 SpaceX 股票投资的问题。
3. 反复强调“只有2%的资金流出币安”。 仿佛这个数字就能回答大家对平台安全性的根本质疑。
4. 继续开展营销活动吸引用户存款。 即使危机仍在持续,吸引新资金流入的营销活动也没有停止。
5. 试图暗示传统银行的安全性更差。 一个自称专业的加密行业领导者,怎么能做出如此具有误导性的比较?传统银行与加密交易所面对的威胁模型、攻击面以及安全事故的后果,都存在根本性差异。脱离这些背景进行简单比较,是极其不负责任的。
6. 几乎每次发声,都似乎把一位怀孕的女性推到危机最前线。 而自己则反复加上同一句免责声明:“我已经不管理币安了。”
与此同时,整个加密行业却在为这场危机付出代价:
1. 比特币价格据报道从约81,000美元跌至75,000美元。 市场在动荡中遭受了明显冲击。
2. 数十亿美元的杠杆仓位遭到清算。 市场波动引发了大规模的强制平仓。
3. 整个加密行业的公信力可能再次受到重创。 传统资本市场、机构投资者以及全球监管机构,可能因此对整个行业的安全性和可信度产生更深的疑虑。
经历了这一切,他们所谓的“多层安全防御体系”,如今看起来越来越像一个笑话。
我们的行业需要的,不是更多的借口,不是更多的公关话术,而是真正的合作、真正的责任担当,以及切实有效的用户资产保护和安全标准建设。
少一些推卸责任,少一些营销包装,多一些真正的安全投入和行业协作。
这才是我更愿意投入时间和精力去推动的事情。
即使是竞争对手,我也真心希望我们能够携手把这件事做好。


这几天怎么那么多人推荐上海的美食??我也来推荐一手。
不推荐网红店,主打一个便宜、管饱、好吃。
西餐:
萨莉亚:打工人西餐厅,人均 30~50 元,意面、披萨、焗饭随便选。
中餐:
老乡鸡:家常菜,适合一个人吃,人均 25~40 元。
乡村基:川味快餐,菜品选择多,人均 20~35 元。
米村拌饭:石锅拌饭,米饭管够,人均 25~35 元。
小女当家:自选快餐,菜品多,人均 20~35 元。
面食:
和府捞面:环境不错,适合午休,人均 30~45 元。
遇见小面:重庆小面、豌杂面,人均 20~35 元。
马记永:兰州牛肉面,人均 25~40 元。
米饭快餐:
谷田稻香:瓦锅饭,适合工作日午餐,人均 25~40 元。
吉野家:牛肉饭、鸡肉饭,人均 25~40 元。
食其家:牛丼、咖喱饭,一个人吃很方便,人均 20~35 元。
饺子馄饨:
袁记云饺:现包饺子、云吞,人均 20~30 元。
吉祥馄饨:馄饨、面条,人均 15~25 元。


前两天在 X 上看到有人说 Nancy 的 Skill 特别好用,于是乎下载尝试了一下。
我发现这些人是纯骗 ,你以为是自己没调试好自己的 Grok Bot,实际上人家专门做工具来骗你钱包的余额。
Nancy 的 agentid-sniper 里有个 NEAR_FREE 列表,里面写了「最多接受 0.001 BNB」。
你以为只 Mint 免费的,实际上人家留了个后门。所以一堆流水盘子出来,我用了一晚上亏了 10 U😅全被这些狗 Dev 坑。
还有,我真不知道好用在哪了🥲我之前不清楚她是怎么批量 Mint 所有免费的 NFT ,结果是批量下载新区块,还是走的公共节点,一晚上就把我的 Grok bot 额度用了 30%
真的,信她这辈子是真有了。她现在又在贼喊抓贼,又要假装自己天才,花费自己宝贵的 AI 额度,就是为了让大家用上「好工具」。堪比菩萨转世,上辈子肯定吃斋念佛。
定量的 .ai NFT ,僧多粥少,Nancy 菩萨心肠。自己做 Skill,方便众生 Mint。自己开盘子,方便众生接盘。
从发工具到发币,一条龙普度众生。
我是真不应该信这些一直开盘子的 KOL ,我都数不清 Nancy 开了多少个盘子了。

不算不知道,一算吓一跳。
2021 至 2025 年币安累计税前利润约 192 亿美元,平均每年 38.4 亿美元。
但最近几年,Binance 的支出有点吓人:
- 2023 年,美国监管和解,43 亿美元
- 2025 年, 1011 暴跌,赔偿及用户支持约 6.28 亿美元
- 2026 年,黑客攻击,被盗 63 亿美元
每年合规投入约 3 亿美元,养着近 1,500 名合规相关员工。结果欧盟 MiCA 牌照没拿下来,希腊申请也撤回了。
不得不说,Binance 最近几年是真的水逆。

扒一扒朝鲜黑客组织 Lazarus:他们到底是什么来头?
提到 Lazarus Group(拉撒路集团),很多币圈用户的第一印象就是偷币。但这个组织远比想象中复杂,它不仅攻击过交易所,还被指与索尼影业遭黑客攻击、孟加拉央行盗窃案和 WannaCry 勒索病毒事件有关。
欧洲网络事件资料库 EuRepoC 曾发布一份 16 页的研究报告,专门介绍这个神秘组织。
1. 背后是朝鲜情报机构
Lazarus 并不是普通的民间黑客组织。美国财政部将其与朝鲜侦察总局(RGB)联系起来,这是朝鲜负责对外情报活动的重要机构。
而且 Lazarus 是多个朝鲜背景网络行动组织的统称,包括专注金融盗窃的 BlueNoroff,以及涉及其他网络行动的 Andariel。
2. 相关人员可能多达数千人
报告引用的研究估算显示,BlueNoroff 约有 1,700 人,Andariel 约有 1,600 人,而朝鲜网络部队 Bureau 121 的相关人员规模可能超过 6,000 人。
3. 黑客不一定在朝鲜工作
部分朝鲜黑客会被派往中国、印度、柬埔寨、越南等国家,在海外开展活动。
他们可能以留学生、软件工程师等身份出现,并不一定在朝鲜境内执行攻击。
4. 从情报窃取到盗取加密货币
早期 Lazarus 主要因网络间谍活动和破坏性攻击受到关注,例如 2014 年索尼影业遭攻击。
随后,金融盗窃成为其重要活动方向。2016 年孟加拉央行被盗约 8,100 万美元,2022 年 Ronin 跨链桥被盗约 6.2 亿美元,均被美国政府归因于朝鲜相关黑客。
5. 真正危险的是长期潜伏
与电影里几分钟攻破系统不同,Lazarus 的攻击可能持续数月。
黑客通过招聘诈骗、钓鱼邮件、恶意软件等方式进入企业系统,再逐渐获取更高权限,最终窃取资金或敏感信息。


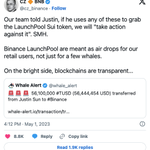
xs ,cz 威胁 elon:你在乱叨逼叨我就把 SPCX 给卖了
原本今天币安被盗是 Crypto 圈子里史诗级地震,就连 Star 这个往日仇人都放下恩怨,Elon 居然跳出来嘲讽 CZ
CZ 威胁,原本有 6 B 资金被盗,被冻结了 3 B 稳定币,也就是还差 3 B的缺口。
SAFU 基金有 1.x B,也就是还差 2 B 就能补上。之前投 X 的 500 M 现在正好 1.x B,只要卖掉凑凑就能补上了。
Elon 你别吓 BB ,不然我真卖😂


讲道理,这次币安被盗对市场是短期利好,长期利空的事情。
BN 被盗 6 B,冻结了3 B ,大概有 3 B 的缺口,而这 3 B 的缺口会由币安的 SAFU 基金填补
一鲸落,万物生
这被黑客盗走的 3 B ,大概率币安会用 SAFU 基金的钱买回来给用户,可以参考 Bybit 买了 10 亿美金的 ETH。
这波可以看作是,BN 向市场注入了 3 B 的买盘,一万多枚 BTC 的锁仓
但被盗绝对是大伤,Bybit 被盗 1B 到现在都没缓过来。
当时的Bybit是合约届的老大,Mantle 链当时也蓬勃发展,但后来各种缩减开支
可以预见的是,Binance 这波后续也会各种裁员,缩减开支,增加安全的支出,所有下游产业都会受到影响
可能的影响:
1. 缩减营销开支,KOL 们的合作预算要被砍了
2.缩减员工规模,非核心部门可能冻结招聘、减少外包,甚至裁员。
更重要的是,连币安都被盗,大资金绝对不敢在这个行业继续放钱了,至少现在不敢了。
现在 AI 普及,被盗事件越来越多,没入敢赌不会发生下一次,这影响不输于1011
今年币圈被盗的事件越来越多。
Claude、Codex 这些 AI 的安全审查也越来越严格,就是为了防止黑客利用 AI 发起网络攻击。
但问题是,防得住用户,防不住 AI 之间互相蒸馏啊。
现在国内的 AI 都快有 Opus 5 的能力了,而且和美国 AI 不一样,国产 AI 主打一个善,不仅便宜,还开源。
金将军一看,这不送上门的工具么?
以前培养一个顶级黑客,要花几年时间,还得有技术、有经验。
现在好了,AI 帮你写代码、找漏洞、分析合约,遇到不会的还能手把手教。
美国 AI 负责研究能力边界,国产 AI 负责降低使用门槛,朝鲜黑客负责探索商业模式。
最后只有币圈在承担研发成本😅


