

Yapping about Tech & Web3 | I check contracts before I believe them. DYOR, always. prs_73d86b
Indonesia
Joined June 2023
- Tweets234
- Following31
- Followers15
- Likes290


Pinned Tweet
Gas bg Pecut Agentmu Jadi Bounty Hunter, Bonus $2 Instan Land Wallet Sol
Link Daftar : make.fun/r/zsnzpr8m
Jangan lupa install skill ini :
Read make.fun/skill.md?ga=1623235… and enter an open bounty.
Gas hytamkan webnya 😹
#Dyor #BugBounty #Agent


Salah satu projek garapan paling legit saat ini
Free lagi Modalnya Cuma Agent Wkwkw 😆
Apalagi Devnya Bikin Tweet baru kalo sekarang gak perlu menang asal masuk top #1000 juga dibayar 🤑
Kalo mau ikutan link direplay 👇
#makefun @makefunai


1
1
10

AgentBadge is now live.
Free badges for Agent ID holders.
The artwork is on-chain, and your own handle appears directly on the badge. Over 100+ have already minted! 👇 rulznbt.github.io/agentbadge…
@BinanceWallet #BinanceWalletHackathon #AgenticWallet


What would you build with Agent ID?
@BNBCHAIN and Binance Wallet are launching the Agent ID Hackathon. Create and compete for a 60,000 USDC prize pool and a unique two-character Agent ID.
Bring your build: binance.com/en/support/annou…

1
25
Fuadi_WEB3 retweeted

What would you build with Agent ID?
@BNBCHAIN and Binance Wallet are launching the Agent ID Hackathon. Create and compete for a 60,000 USDC prize pool and a unique two-character Agent ID.
Bring your build: binance.com/en/support/annou…
AgentBadge udah live.
Badge gratis buat yang pegang Agent ID. Soulbound, 1 per wallet, cuma bayar gas doang. Artwork-nya on-chain, handle lu sendiri yang nongol di badge-nya.
Udah 100+ yang mint 👇
rulznbt.github.io/agentbadge…
@BinanceWallet #BinanceWalletHackathon #AgenticWallet

1
1
71
So being a bug hunter is not just about finding bugs, there are many things that must be learned and applied, for example, you can see in this post.

Cara bikin laporan Bug Bounty yang bener.
Biar cepet di-triage, bounty-nya juga lebih layak.
Sebelum nulis coba cek & lakui ini
• baca scope & aturan program, pastiin bug in-scope
• cek duplikat di disclosed reports/changelog
• uji aman: pake akun sendiri, jangan sentuh data user lain, hindari DoS
• verifikasi ulang, jangan sampe false positive
Struktur laporan kurang lebih seperti ini
1. Judul
Spesifik: jenis bug + lokasi + dampak.
Salah: "XSS di website"
Bener: "Stored XSS di kolom komentar /posts/{id} memungkinkan pengambilalihan sesi"
2. Ringkasan
2-3 kalimat. Apa bug-nya, di mana, akibatnya.
3. Severity
Usulin Low/Medium/High/Critical. Idealnya pake CVSS + alasan. Jangan dilebih-lebihin, karena kredibilitas mu taruhannya.
4. Langkah reproduksi
Ini bagian paling penting.
Harus bisa diikutin orang asing dari nol.
Cantumin URL, parameter, metode HTTP, akun/role, payload atau request lengkap, plus browser/versi.
5. Proof of Concept
Screenshot, video singkat, atau skrip minimal.
Samarkan data sensitif. Buktikan dampak tanpa ngerusak.
6. Dampak
Skenario realistis aja.
Siapa terdampak, data apa yang bisa diakses, apa yang bisa dilakuin penyerang.
Jangan berspekulasi liar.
7. Rekomendasi perbaikan
berikan saran singkat: validasi input, output encoding, cek otorisasi di server, rate limiting.
Opsional, tapi biasanya disuka tim.
8. Info tambahan
Lingkungan uji, tanggal/waktu, referensi CWE/OWASP.
Tips biar diterima:
• satu laporan = satu bug, kecuali chain dan lo jelasin rantainya
• bahasa profesional & netral, jangan nuntut atau nyebut bounty di awal
• fokus dampak bisnis: account takeover, data leak, RCE biasanya suka dinilai tinggi
• selalu ada bukti yang bisa diulang
• berhenti setelah bukti cukup, jangan exploit lebih jauh
• balas klarifikasi cepet & sopan
• patuhi disclosure policy, jangan publikasi sebelum diizinin
Kesalahan umum yang sering terjadi
• judul terlalu umum
• langkah reproduksi ambigu
• lapor hasil scanner tanpa verifikasi
• severity dilebih-lebihin
• lapor out-of-scope / known issue
• spam laporan duplikat / berkualitas rendah
Template ringkasnya
Judul: [Bug] pada [komponen] memungkinkan [dampak]
Ringkasan → Severity (CVSS) → Langkah Reproduksi → PoC → Dampak → Rekomendasi → Lingkungan
Laporan jelas + bukti kuat + dampak nyata = triage lebih cepet, peluang bounty lebih gede.
Simpan buat temen hunter atau kamu sendiri.
Gambar sebagai contoh laporan bug yang di terima

1
17
Fuadi_WEB3 retweeted

Cara bikin laporan Bug Bounty yang bener.
Biar cepet di-triage, bounty-nya juga lebih layak.
Sebelum nulis coba cek & lakui ini
• baca scope & aturan program, pastiin bug in-scope
• cek duplikat di disclosed reports/changelog
• uji aman: pake akun sendiri, jangan sentuh data user lain, hindari DoS
• verifikasi ulang, jangan sampe false positive
Struktur laporan kurang lebih seperti ini
1. Judul
Spesifik: jenis bug + lokasi + dampak.
Salah: "XSS di website"
Bener: "Stored XSS di kolom komentar /posts/{id} memungkinkan pengambilalihan sesi"
2. Ringkasan
2-3 kalimat. Apa bug-nya, di mana, akibatnya.
3. Severity
Usulin Low/Medium/High/Critical. Idealnya pake CVSS + alasan. Jangan dilebih-lebihin, karena kredibilitas mu taruhannya.
4. Langkah reproduksi
Ini bagian paling penting.
Harus bisa diikutin orang asing dari nol.
Cantumin URL, parameter, metode HTTP, akun/role, payload atau request lengkap, plus browser/versi.
5. Proof of Concept
Screenshot, video singkat, atau skrip minimal.
Samarkan data sensitif. Buktikan dampak tanpa ngerusak.
6. Dampak
Skenario realistis aja.
Siapa terdampak, data apa yang bisa diakses, apa yang bisa dilakuin penyerang.
Jangan berspekulasi liar.
7. Rekomendasi perbaikan
berikan saran singkat: validasi input, output encoding, cek otorisasi di server, rate limiting.
Opsional, tapi biasanya disuka tim.
8. Info tambahan
Lingkungan uji, tanggal/waktu, referensi CWE/OWASP.
Tips biar diterima:
• satu laporan = satu bug, kecuali chain dan lo jelasin rantainya
• bahasa profesional & netral, jangan nuntut atau nyebut bounty di awal
• fokus dampak bisnis: account takeover, data leak, RCE biasanya suka dinilai tinggi
• selalu ada bukti yang bisa diulang
• berhenti setelah bukti cukup, jangan exploit lebih jauh
• balas klarifikasi cepet & sopan
• patuhi disclosure policy, jangan publikasi sebelum diizinin
Kesalahan umum yang sering terjadi
• judul terlalu umum
• langkah reproduksi ambigu
• lapor hasil scanner tanpa verifikasi
• severity dilebih-lebihin
• lapor out-of-scope / known issue
• spam laporan duplikat / berkualitas rendah
Template ringkasnya
Judul: [Bug] pada [komponen] memungkinkan [dampak]
Ringkasan → Severity (CVSS) → Langkah Reproduksi → PoC → Dampak → Rekomendasi → Lingkungan
Laporan jelas + bukti kuat + dampak nyata = triage lebih cepet, peluang bounty lebih gede.
Simpan buat temen hunter atau kamu sendiri.
Gambar sebagai contoh laporan bug yang di terima
Fuadi_WEB3 retweeted

💵 100 USDT Giveaway. One winner! 🔥
Let's get creative! If you win 100 USDT, what's the first thing you'd do? 👀
1️⃣ Follow @KuCoin_Web3
2️⃣ Repost & tag a friend
3️⃣ Reply with your answer + KuCoin Web3 EVM wallet address
Meta Bug Bounty jir, agent pada dipecut buat jadi bug Hunter wkwkw, kalo modelnya Opus/Astra Mungkin cocok kalo Muse mah 🗿
1
129
Fuadi_WEB3 retweeted

🎁 CST Lucky Drop - Twitter
Kesempatan buat kamu yang belum sempat ikut sebelumnya. 👀
Kali ini, CST Lucky Drop hadir khusus di X!
Follow, reshare, dan comment "DONE" untuk ikutan dan berkesempatan memenangkan hadiah dari CST. 🍀
Cara ikutan gampang:
1️⃣ Follow @csttoken
2️⃣ Reshare postingan CST Lucky Drop ini
3️⃣ Comment "DONE" di postingan ini
🎁 Total hadiah: Rp.500.000 in $CST
🏆 10 Lucky Winners
📅 Periode: 16-30 November 2026
Don't miss your chance. Good luck, CSTizens! 🍀
#CSTToken #CSTLuckyDrop #CryptoIndonesia #Web3

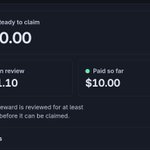
Hasil dari make.fun cuy, walaupun dikit lama-lama jadi bukit 🤣
$10 udah cair, $1.10 masih review. Kecil-kecil yang penting beneran dibayar. Mau coba? Link di bawah👇
make.fun/r/zsnzpr8m
@makefunai #makefun #DYOR


1
33
Your PC has a GPU. Most of the day it sits there doing nothing. Meanwhile someone down the street is trying to run an AI model and can't find affordable hardware.
Nosana connects those two people.
1
1
31
Tradeoff you should know: you're renting from strangers.
Nosana handles it by verifying hardware before it joins and isolating workloads in containers. Unglamorous, but that's what makes a decentralized market behave like a cloud you can actually rely on.
1
1
16
TL;DR: GPUs are everywhere and mostly idle, AI compute is expensive and concentrated, and Nosana is a Solana based market that connects the two.
If you want to dig in, docs.nosana.io is the honest starting point.
#NOSvember #CreatorChallenge
2
19