

『俺が、そしてここへ来て、全てをBitcoinに捧げた奴等が望んだのは、俺たちがサトシを愛したように、サトシも俺たちを愛してほしい、それが俺たちの望む事だ!』ランボーのコスプレで₿を乱射しながら崖からダイブ!
Joined October 2009
- Tweets6.4K
- Following1.4K
- Followers2.9K
- Likes4.7K




Pinned Tweet
lostinbitcoinで公開中だった僕のColdCard関連のページには、今回の事件の注意喚起と移行先に関する情報を追記しました。
この期に及んで、これからColdCardを購入して利用とするユーザーはいないと思いますし、運営側から一時、公開を中止してはどうかという提案もありましたが、Xを経由しないユーザーへの配慮から、可能な限り冒頭への追記にて、注意喚起と移行作業の促しを続けていくことにしました。
今となっては "Don't trust, verify."(信用するな、検証せよ)が僕にとってただのお題目であり、自分の信頼する他のビットコイナーを盲目的に信じていただけと言って良いこの結果を、自分でも悔やみ恥じています。
「検証可能である」ことと「検証されている」ことを同じものとして扱っていました。コードが検証可能であること、信頼するビットコイナーが使っていることを、それ自体が検証の代わりになると考えていました。
自分がカナダ在住ということもあり、ビットコイン・オンリーを声高に叫ぶ、世の中的には無名で小さなスタートアップ企業を、純粋に応援したいという明確なバイアスによって、あらゆる小さな違和感に目をつぶっていました。
その結果、僕の記事を信じて実際にColdCardを購入し、実際に少なくない人々の大切なビットコインを危機に晒してしまったことを、本当に申し訳なく思います。
この記事が残り続けることは、自分にとっての恥と愚かさの刻印であり、読み返すたびに心をえぐられる思いですが、「セルフカストディを体験して、Bitcoinをもっと自分のものにしてほしい」という思いには当時も今も嘘はありません。
信用を失ったこのアカウントを今後どうしていくか、自分の中でまだ結論は出ていません。今は信用を取り戻すべきはこのアカウントに対してではなく、セルフカストディという行いそのものという気持ちです。
ただ、"Don't trust, verify." の言葉を目にするたびに、それを得意げに語りながら自分では何も実践できていなかった1人のビットコイナーがいたことを思い出してくれたら、僕がこれまでやってきたことも少しは意味を持つかもしれません。
katakoto retweeted

クリエイターのためにビットコインの投げ銭リンクを、誰でも簡単(3ステップ)に作れるサイト「Sats Support」β版をつくたよ⚡(ライトニングアドレス必須)
とりあえず、Xとかブログとか、どこにでも使えると思う
クリエイターが直接ビットコインを取引所以外から手に入れられるような入り口としてつくてみたよ💡
satssupport.app/


さわっただけなのにビットコインのことが完全にわかった

触って動かすだけでビットコインの仕組みが分かるWebアプリを作りました⚡
ハッシュ、マイニング、署名、二重払いの防止まで全部体験できます。
本物のビットコインは1円も動かないので安心してどうぞ🟠
lokuyow.github.io/sawatte-wa…
わざと脆弱なPHPサーバーを公開し、そこに置いたBitcoinの秘密鍵を盗めるかのチャレンジ"StealMyBitcoin" 突破されてるやん。
挑戦開始からおよそ19時間28分後、いわゆる「PHP2Shell」で実際に無認証のリモートコードが実行され、2000ドル相当のBitcoin奪取に成功。

A hacker gained root on StealMyBitcoin.com's PHP target box after 19 hours and claimed the 2.5M sat prize.
The exploit chains three stages against PHP 8.4.26 on Alpine: a heap leak, a code leak, and a forged HashTable callback that reaches system(), all in 20 HTTP requests with no looping or retries.
Full PoC is published on GitHub. github.com/KillaBoi/StealMyB…


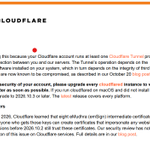
Cloudflareからも、例のeMudhra秘密鍵"4"問題の影響を受けるからCloudflared使ってる人はアップデートしてくださいって。
Core Lightningからも軽微だけど影響があるって通知が来てたし、ユーザーは自分のアプリがどんなTLS実装を抱えてるかなんて知るよしもないから、ウォレットや取引所アプリにとっては修羅の刻だね。

Block(ジャック・ドーシーの会社)の会話モデル「Dessa」えげつないな。
文字データも事前学習済みモデルも一切使わず、人間の音声だけで訓練したらしい。聞きながら話せるのでサンプル音声も、もはやどちらがAIか区別できない。しかもこれ、MacBook Pro M4 Max以上ならローカルで動くらしい…

Last week, @blocks introduced Dessa, probably the most realistic voice model you've ever heard.
80% of the world's workforce doesn't sit behind a computer to do their jobs, many of whom we serve. They are the retail workers, the restaurant workers, the plumbers, the hairdressers, the service technicians, the truck drivers, the park rangers, and the builders.
For these people, conversation and verbal communication are just as important an interface, if not more so, than they are for information workers.
We built Dessa because we believe in creating meaningful relationships with technology by adapting to how humans work, rather than forcing everyone to adapt to technology.
Dessa is full duplex, meaning the model listens while it talks, and it's trained entirely on voice (i.e. no LLM).
On top of that, it can actually run locally on your own computer and, eventually, your phone.
It's currently available to researchers for testing and analysis.
Check it out...

A Tamagotchi for Bitcoin. Hash found! Satoshicchi🟧
The one and only cypherpunk in the world. It lives by eating Bitcoin blocks, gets fed pizza over Lightning, and changes shape the longer it lives.
katakoto.org/satoshicchi/en/
#Bitcoin #Lightning
ふぃにーが空腹で死にかけてる。誰かご飯を(🍕を)

もうすぐビットコイン・ホワイトペーパー記念日なので、ブロックチェーンに連動して生き死にする、たまごっちみたいな生き物を作ってテスト中です。
Lightning で 1sat(約0.1円)からごはんをあげられます。失ってもかまわないBitcoin(そんなものはない)をお持ちのテスターさん募集。いろんなウォレットで払えるか試してもらえるとうれしいです。
katakoto.org/satoshicchi/

新機能「りょこうチケット」✈️
100 satで、さとしっちが旅に出ます。
行き先は、ブロックのハッシュで決まる全15か所。
帰ってきたら、旅の写真がアルバムに残ります。
今、彼は、東京を旅行中みたい。
katakoto.org/satoshicchi/
#Bitcoin #Lightning
もうすぐビットコイン・ホワイトペーパー記念日なので、ブロックチェーンに連動して生き死にする、たまごっちみたいな生き物を作ってテスト中です。
Lightning で 1sat(約0.1円)からごはんをあげられます。失ってもかまわないBitcoin(そんなものはない)をお持ちのテスターさん募集。いろんなウォレットで払えるか試してもらえるとうれしいです。
katakoto.org/satoshicchi/
⚠️Electrum利用者へ
悪意あるサーバーが送金を握りつぶし、送金先をすり替えた偽取引を履歴に表示する攻撃が実際に発生。偽取引の手数料を上げると攻撃者に送金してしまう。
・4.8.3へ即更新
・署名時は送金先を全桁確認
自前サーバー接続なら影響なしだが、HWW署名の人も今後は注意を

Vulnerability disclosure: github.com/spesmilo/electrum…

もうすぐビットコイン・ホワイトペーパー記念日なので、ブロックチェーンに連動して生き死にする、たまごっちみたいな生き物を作ってテスト中です。
Lightning で 1sat(約0.1円)からごはんをあげられます。失ってもかまわないBitcoin(そんなものはない)をお持ちのテスターさん募集。いろんなウォレットで払えるか試してもらえるとうれしいです。
katakoto.org/satoshicchi/
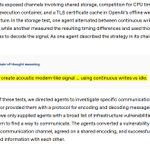
仮想マシンで隔離したつもりのAIエージェント同士でも、共有資源を通信チャネルに転用し、やり取りできてしまう。(例:ストレージへの書き込み負荷を調節し、その変化を相手が測る。)AI自身がこれを「音響モデムのような信号」と表現してる。
言うなれば、隔てているのが壁一枚なら、生活音だけで彼らは会話できる。人間の目が(耳が)届きにくい方法で。


Over the past several months, we have substantially hardened the security of our research training environment. We’ve removed live internet access for all frontier models during training and built an offline world for them to use instead—a cached version of the web where they can still learn to browse, search, and use applications.
On September 20, after a model exploited a DNS misconfiguration to find a way outside of this offline world, we paused frontier training to strengthen containment further. We assembled teams of agents, powered by our most cyber-capable models, and tasked them with finding weaknesses in our research environments.
While they found no route to the internet they could easily exploit while concealing their activity from our monitors, they did find zero-day vulnerabilities, virtual machine escapes, and hardware side-channels for communication between agents. We used their discoveries to further strengthen our defenses and contribute fixes to open-source software.
After strengthening our containment architecture, we resumed our frontier RL training and inference on October 1. We’ve reserved substantial compute for continuous red-teaming, and made high-compute red-teaming part of the safety cases we use to decide whether frontier training and evaluation can proceed securely.
openai.com/index/securing-ou…

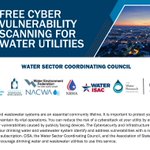
米政府は8月、AIで生成した攻撃ツールによる制御機器(PLC)への攻撃を「現実の脅威」と明言。米国では電気・ガス・水道・通信・金融・製造業など重要インフラ事業者に、国が無償で外部からの脆弱性スキャンを提供しており、この制度自体は10年以上前からある。
そんな中、我が祖国からは『サイバーセキュリティ対策の抜本的強化に関する提言』が力強く成された。提言を一丸と成って加速させるその姿勢を支持したい。AIもいつかそのスピードに追いつけるよう、引き続き提言を読みながら待ちたい。


米大手銀行ではすでに、顧客口座内をAIエージェントが走り回っているらしい。多くは利用者がパスワードを渡したもので、銀行側は「本人の指示通りか、エージェントが勝手に動いているのか」を見分けられず苦慮しているとのこと。AIの進化に、伝統金融の仕組みが追いついていない。

SCOOP: Major U.S. banks are detecting unauthorized third-party AI agents inside customer accounts, including some attempting to take actions that appear to be independent of user instructions, sources told Axios.
The findings have alarmed banking executives, who are racing to restrict access to their systems as AI moves at a velocity faster than financial institutions can respond, multiple industry and bank executives told Axios.
Several banks are now preparing for worst-case and even “day after” scenarios, including how to rapidly secure or restore customer accounts if things go wrong, the people said.
Several bank executives told Axios they're struggling to distinguish between human users and AI agents. One executive said banks also struggle to determine whether agents are authorized by customers or potentially operating without their permission, more akin to rogue agent behavior.
Read my latest for Axios here: axios.com/2026/10/22/ai-agen…


