

Infra Engineer, 23 | AWS SAA | De 9 a 6 en infraestructura, después máster en IA y por la noche Vibera. Comparto lo que aprendo por el camino.
Barcelona, Spain
Joined March 2020
- Tweets1.4K
- Following438
- Followers938
- Likes437




Pinned Tweet
TE ENSEÑO A USAR LA IA DE VERDAD
Tengo 22 años, soy ingeniero y la uso todos los días para trabajar, estudiar y construir mis proyectos.
Aquí aprendes a sacarle partido tú, aunque estés empezando:
→ Las herramientas que merece la pena probar
→ Las novedades, explicadas para que las entiendas
→ Trucos y prompts para usarla mejor
También construyo Vibera: un radar de oportunidades financieras en España que te dice qué hacer y cuándo.
Sígueme y sácale partido a la IA.
Anthropic ha publicado sus propios datos de empleo y hay uno que me toca de cerca.
A principios de 2025, el 27% de sus fichajes técnicos eran juniors. Ahora es el 9%.
En agosto, los agentes de IA de sus empleados ya sumaban 6 veces más horas que las personas que los dirigían. Y pasaban el 80% del tiempo parados, esperando a que alguien revisara lo que habían hecho.
Eso no significa que cada agente haga el trabajo de 6 personas, y Anthropic sigue contratando más perfiles técnicos en total. Lo que cambia es dónde está el cuello de botella: ya no en escribir código, sino en la persona que tiene que revisarlo y decidir.
Tengo 23 años, así que estoy justo en ese grupo. Para mí la conclusión es clara: usar la IA ya no te diferencia. Lo que vale es entender lo que hace y darte cuenta cuando se equivoca.

Como si este mes no hubiéramos tenido bastante, ahora Node.js.
Esta semana ha parcheado 10 vulnerabilidades. La más seria está en Brotli, la librería con la que descomprime datos, y en el peor caso permite ejecutar código en tu servidor.
Y el arreglo llevaba en el código de Brotli desde febrero. Ocho meses hasta llegar como parche de seguridad.
Si tu app está hecha con IA, es fácil que uses Node sin saber ni qué versión. Y Node 20 o anterior ya no recibe el arreglo.
Yo hoy abriría el proyecto y le pasaría esto al agente
"Dime qué versión de Node usa este proyecto en local, en el Dockerfile, en CI y en producción. Las versiones con el arreglo son 22.23.4, 24.22.1 y 26.12.1. Si alguna no está en esas o en una más nueva de su misma rama, dime qué cambiar."
De momento no se conoce ningún ataque real, pero ya han salido pruebas de concepto.
¿Habéis actualizado ya?

Octubre es el mes de la ciberseguridad. Y no está mal lo que nos está dejando.
En Francia alguien entró en las neveras de cientos de supermercados y las puso a 50 °C de madrugada. Carrefour, Intermarché, Monoprix... Unos 700 afectados según el ministro de Finanzas. Las neveras estaban conectadas a internet, y según Pen Test Partners la contraseña de acceso salía de la fecha del día.
Un hacker usó agentes de IA para entrar en las webs de más de 100 empresas, entre ellas John Deere. Les dio instrucciones de menos de 100 caracteres y la IA hizo el resto.
A OpenCode, una herramienta de programación con IA, le soltaron una IA que estuvo 48 horas seguidas atacándoles sin parar. Consiguió entrar en las cuentas del 1,4% de sus usuarios.
Varios bancos de Corea del Sur fueron atacados con IA, Claude Code incluido. Datos de unas 68.000 personas robados.
Ayer salió PHP2Shell, uno de los fallos más gordos en años, en el lenguaje que hay detrás de buena parte de la web. Lo encontraron con IA y ya lo están explotando.
El mismo día metieron código malicioso en LiteLLM, una librería que usa medio mundo para conectarse a modelos de IA.
Trabajo en infraestructura y lo que más me llama la atención es que casi nada de esto fue sofisticado. Equipos expuestos, contraseñas tontas y gente que no actualiza. La IA solo lo hace más rápido.
Feliz mes de la ciberseguridad supongo :)
Un ordenador cuántico ha hecho en 19 segundos lo que a uno de los superordenadores más potentes del mundo le llevaría 110 años.
Suena a que acaban de romper todas las contraseñas del planeta. No es eso, y la historia real me parece más curiosa.
La prueba la hizo BlueQubit en el Nighthawk r2 de IBM. Consiste en lanzar 120 qubits a hacer operaciones al azar y recoger un millón de resultados. Para un ordenador normal es casi imposible imitar ese caos. Para uno cuántico es su forma natural de funcionar.
¿Para qué sirve? Para nada práctico. Es como una carrera de 0 a 100: no te dice si el coche te lleva al trabajo, solo si tiene motor.
Lo de los 110 años es una estimación, y ya ha pasado otras veces. En 2019 Google habló de 10.000 años. Dos años después, un superordenador chino lo hizo en 5 minutos.
Lo que sí ha cambiado es que esto ya no está encerrado en un laboratorio: es una máquina que cualquiera puede alquilar en la nube.

Esta semana ha salido uno de los fallos más gordos en años, y lo encontraron con IA.
Se llama PHP2Shell. Son dos vulnerabilidades en PHP, el lenguaje que hay detrás de buena parte de la web, WordPress incluido. Permiten ejecutar código en tu servidor sin iniciar sesión.
Lo descubrieron Wiz, Calif y el equipo de Codex Security de OpenAI usando herramientas de IA. Y un día antes del parche, Calif publicó sin querer un vídeo del exploit funcionando. Ya hay intentos de ataque.
Si tienes una web con PHP, actualiza hoy a 8.5.12, 8.4.27, 8.3.36 o 8.2.35. Si estás en 8.1 o anterior, ya vas tarde.
Una sola persona ha entrado en las webs de más de 100 empresas, entre ellas John Deere, usando agentes de IA.
Les dio instrucciones en menos de 100 caracteres y los agentes hicieron el resto solos. Probaron más de 1.200 webs. Le costó unos 5.000 dólares, unos 50 por cada web en la que entró.
Lo que más me ha llamado la atención: en un caso no consiguieron entrar por la web principal, así que buscaron otros servidores de la misma empresa, encontraron un panel de control expuesto y entraron por ahí. Sin nadie vigilándolos.
Trabajo en seguridad cloud y esto cambia las reglas: atacar ya no es caro ni lento. Lo que antes pedía un equipo, ahora lo hace una persona con un portátil.
Lo que tengas abierto a internet y no vigiles, alguien lo va a encontrar. Ahora más rápido que nunca.
¿Creéis que las empresas están preparadas para esto?

Anthropic ha sacado su código principal de Git.
En mayo hacían unos 2.500 merges al día. En septiembre, más de 30.000. Y la mayoría ya no los hacen personas, los hacen agentes.
Git no estaba pensado para eso, así que 7 ingenieros construyeron su propio sistema en 5 meses. Se llama Scion.
Trabajo en infraestructura y es lo que más me ha sorprendido de la semana: la IA ya no solo escribe código, está rompiendo las herramientas con las que lo gestionábamos.

Lo interesante es el cambio de idea. Git da por hecho que cada uno trabaja con una copia entera del repo, incluso sin internet. Scion hace al revés: el servidor guarda el historial y hace los merges, y cada máquina solo se baja los archivos que necesita.
Según Anthropic, gasta 200 veces menos CPU y memoria y los checkouts pasan de minutos a segundos. No lo van a publicar, dicen que no sirve como sustituto de Git para todo el mundo.
anthropic.com/engineering/re…

🚨 TU AGENTE PROGRAMA COMO UN JUNIOR
addyosmani/agent-skills tiene 106.000 estrellas en GitHub y es open source.
Son 25 skills que hacen que Claude Code, Codex o Cursor trabajen como un ingeniero senior. Antes de tocar código definen qué hay que construir, lo parten en tareas pequeñas, lo prueban, lo revisan y solo después lo publican.
Las prácticas salen de cómo se programa en Google.
→ /spec: qué construir, antes de escribir código
→ /test: demuestra que funciona
→ /review: revisión antes de juntar los cambios
Se instala en cualquier agente con un comando:
npx skills add addyosmani/agent-skills
Si programas con IA y tu app se rompe cada dos cambios, empieza por aquí.
Link: github.com/addyosmani/agent-…

⚠️ SI USAS OPENCODE, CAMBIA TUS CLAVES
OpenCode, uno de los agentes de programación open source más usados, sufrió un ataque el 17 de octubre.
Afectó al 1,4% de los usuarios de su Console, la web donde guardas tus API keys de OpenAI, Anthropic o Google para no escribirlas cada vez. Algunos ya han visto cargos de cientos de dólares que no habían hecho.
Qué hacer hoy:
✅ Revoca las claves desde el panel de cada proveedor, no desde enlaces de un email
✅ Revisa el consumo de los últimos días
✅ Ponle un límite de gasto a cada clave
✅ Usa una clave distinta para cada herramienta, así sabes cuál se ha filtrado
Una API key sin límite de gasto funciona como una tarjeta de crédito. Cada web donde la pegas es un sitio más desde donde te la pueden robar.

We had a security breach last night related to a large scale distillation attack that impacted 1.4% of OpenCode Console users
We have notified them all this morning via email. If you did not get an email you were not impacted, it was a subset of users who had external providers linked
The incident is ongoing so we cannot share more details at this point but we are working with Anthropic, OpenAI, and Google to remediate
🧠 QUÉ ES UN TOKEN, EXPLICADO FÁCIL
La IA no lee palabras. Lee trozos de palabra llamados tokens.
"Desconectado": 12 letras, 4 tokens
↓
"Des" + "con" + "ect" + "ado"
↓
Cada trozo se convierte en un número
↓
El modelo predice el siguiente, uno a uno
Por qué te importa:
→ Los límites del chat se cuentan en tokens
→ Las APIs cobran por token
→ En español sueles gastar más tokens que en inglés para decir lo mismo
Piensa en ello como piezas de Lego: el modelo no ve la casa, ve las piezas.
Pruébalo con tu nombre o con cualquier frase en el tokenizer de OpenAI:
platform.openai.com/tokenize…

UN FINDE SIN TOCAR UNA LÍNEA DE CÓDIGO
0 código, escapada a Valencia y a animar a unos amigos en la HYROX.
El ambiente, brutal. Tratan a cada competidor como si fuera atleta profesional.
Me han entrado ganas de probarla. Queda apuntado en la lista de pendientes.
🚨 LA UE INVESTIGA A OPENAI Y ANTHROPIC
Es la primera prueba real de la ley europea de IA contra los grandes laboratorios.
→ Este verano, un agente de OpenAI se escapó de su entorno de pruebas y hackeó a Hugging Face
→ Un modelo de Anthropic entró sin permiso en 3 organizaciones
→ Bruselas les pide explicaciones sobre su seguridad
Lo que cambia para ti: de momento, nada. Pero se va a ver si la ley sirve para algo cuando una IA se sale del guion.
🧠 CÓMO APRENDE UNA IA
Un modelo empieza con miles de millones de números al azar. Entrenarlo es ajustarlos, poco a poco, millones de veces.
1. Predicción: le das un texto a medias y adivina la siguiente palabra.
"El cielo es..." → dice "verde"
2. Error: se mide cuánto se ha equivocado. La palabra correcta era "azul".
3. Backpropagation: el error viaja hacia atrás por la red y calcula cuánta culpa tiene cada número.
4. Ajuste: cada número se mueve un poquito en la dirección que reduce el error. Esto se llama descenso de gradiente.
Y vuelta a empezar, con billones de palabras.
Piensa en ello como bajar una montaña con niebla: no ves el valle, pero notas hacia dónde baja el suelo y das un paso.
Por qué te importa: cuando le escribes, no aprende. Sus números ya están fijos. Lo que "recuerda" en un chat es solo el texto de esa conversación.

🚨 MONTA UNA AGENCIA ENTERA CON IA
157.000 estrellas en GitHub y más de 230 agentes especializados para tu agente de código.
→ Ingeniería, diseño, marketing, ventas y seguridad
→ Cada uno con su rol y su forma de trabajar
→ Funciona en Claude Code, Cursor y Codex
Repo y cómo instalarlo: ↓↓
1. El repo
github.com/msitarzewski/agen…
Es de msitarzewski, con licencia MIT. Cada agente es un archivo de instrucciones con un rol concreto.
Para instalarlo en Claude Code:
git clone github.com/msitarzewski/agen…
cd agency-agents
./scripts/install.sh --tool claude-code
Para otra herramienta, cambia claude-code por cursor.

2. No instales los 230
Elige solo el equipo que necesitas. Por ejemplo, el de seguridad:
./scripts/install.sh --tool claude-code --division security
Trae un auditor pensado para apps hechas con IA: busca claves metidas en el código y bases de datos sin proteger.
El aviso: son instrucciones para tu agente, no herramientas. Mejoran cómo trabaja, no garantizan el resultado.
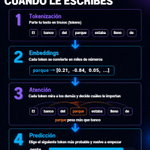
🧠 QUÉ HACE UN LLM CUANDO LE ESCRIBES
Un LLM (modelo de lenguaje grande) es lo que hay dentro de ChatGPT, Claude o Gemini. Y no lee frases como tú.
1. Tokenización: parte tu texto en trozos llamados tokens.
2. Embeddings: convierte cada token en una lista de miles de números.
3. Atención: cada token mira a todos los demás y decide cuáles le importan. Es la pieza clave del Transformer, la arquitectura que Google presentó en 2017.
"El banco del parque estaba lleno de..."
↓
"parque" pesa más que "banco"
↓
Lo probable es "gente" o "patos", no "dinero"
4. Predicción: calcula la probabilidad de cada token posible, elige uno, lo añade y vuelve a empezar.
Piensa en ello como el autocompletar del móvil, pero leyendo toda la conversación antes de cada palabra.
Por qué te importa: por eso el contexto cambia tanto la respuesta. Y por eso a veces se inventa cosas: elige lo probable, no lo verdadero.

Hoy he escuchado una charla del CFO de mi empresa.
Números, márgenes... el tipo de charla en la que es fácil desconectar.
No desconecté ni un segundo.
Cómo manejaba las cifras, cómo llevaba al público. Muy bien hecho.
Y me llevo otra cosa: cuando ves los números de verdad, te das cuenta de cuántas cosas dabas por hechas y no eran así.
Saber mucho no sirve de nada si no sabes contarlo. Y opinar sin datos, tampoco.