

@narcelio
Account based in
About this account
- Account based in
- South America
- Connected via
- South America Android App
Account-level information from X, not a live location or the device used for a specific post.
Coder, cypherpunk, libertarian, anarchist. ⚡ [email protected]
Joined October 2008
- Tweets12.8K
- Following433
- Followers14.5K
- Likes234K






Pinned Tweet
Três dicas essenciais pra autocustódia de BTC:
1) Não economize em segurança. Invista ao menos 1% nisso.
2) Não invente moda. Opte pelo simples e use do jeito normal.
3) TESTE A CARTEIRA ANTES DE USAR. Deposite uma pequena quantia, desinstale, recrie e tente mover os fundos.
Narcélio retweeted

Passei desde o fim da infância até hj com essa turma de desgraçados no poder.
O alívio que será amanhã é incalculável.


Narcélio retweeted

Besteiras do Átila Iamarino na pandemia e além:
- Usou um modelo do Imperial College que todos sabiam que era exagerado para ganhar cliques com o medo. Johan Giesecke e Anders Tegnell, os epidemiologistas que salvaram a Suécia do autoritarismo sanitário e entregaram um dos melhores resultados da Europa, usaram como ponto de partida para sua desobediência do consenso alarmista os erros crassos do mesmo grupo do Imperial College durante décadas, pois sempre exagerou quantos morreriam de gripe suína, mal da vaca louca etc. Átila gosta de alarmismo, como provam suas falas anteriores no Nerdcast.
- Quando a CNN provou que a China estava mentindo sobre a quantidade de mortos para fazer parecer que lockdown funcionava, com base nas atividades dos crematórios, Átila se recusou a expressar dúvida publicamente sobre os números chineses. Ele agradou tanto a ditadura com bajulação que recebeu elogio público da embaixada chinesa. "São os números que a gente tem para trabalhar", disse ele no Twitter quando cobraram sobre acreditar em fraude chinesa.
- Átila alegou falsamente que a troca de presidente nos EUA de Trump para Biden reduziu o impacto da Covid. Lacração escancarada de um militante que subordina "divulgação de ciência" à política.
- A parcialidade política foi recompensada. Átila aceitou receber dinheiro da Itaipu de Lula para fazer um tour de palestras no esquenta da COP30. Os gastos da Itaipu viraram uma caixa preta sob Lula 3. Em 2016, eram discriminados na categoria "outros" do orçamento da binacional 8% dos gastos. Agora, são 56%. São bilhões de reais gastos sem recibo com coisas que nada têm a ver com geração de energia... como palestras científico-lacrantes de Átila.

Narcélio retweeted

- COM A PALAVRA O CANDIDATO LUIS INÁCIO
- BRLUAB BSJWSL BLABSHSBS LABSNSHS BLABSHS BLABSBS
Narcélio retweeted

Se o Flávio ganhar, vc sabe que vai ter muito esquerdista chorando, triste e desesperado na segunda-feira.
É isso que você quer ? É isso? Reflita
Bitcoin Discord - Call da Aristocracia nº 135 xitter.cf/i/broadcasts/1qxoNYvar…

Narcélio retweeted

Não existe carteira perfeita. Existe uma lista de desastres que você decidiu sobreviver.
A maioria das pessoas monta autocustódia pensando no dia em que tudo funciona. O problema é que a falha nunca avisa qual cenário vai usar. Ela escolhe o que você esqueceu de ensaiar.
Tem o desastre da origem: seed gerada errada, entropia fraca, dispositivo comprometido, procedência duvidosa. Tem o desastre da descoberta: alguém acha sua chapa de metal, seu papel, seu “lugar seguro”. Tem o desastre da memória: passphrase complexa demais, multisig elegante demais, esquema tão sofisticado que vira mistério até para você. Tem o desastre da casa: incêndio, enchente, mudança, interdição, rotina destruída. E tem o desastre mais certo de todos: um dia você não estará aqui para explicar o que montou.
Cada proteção cobra um preço. Passphrase longa reduz brute force e aumenta risco de esquecimento. Multisig reduz ponto único de falha e aumenta número de backups, descriptor e coordenação. Backup espalhado reduz desastre local e aumenta superfície de encontro acidental. Serviço concierge reduz solidão operacional e adiciona custo, dependência e confiança parcial. Não há escolha sem trade-off. Há escolha sem ilusão.
Por isso segurança boa não parece cinematográfica. Parece chata. Seed vista nascer. Backup escrito à mão. Metal quando fizer sentido. Passphrase que você consegue repetir depois de um ano sem reler. Multisig só quando você entende o descriptor. Segundo lugar físico só quando o primeiro já está claro. Teste de restore com valor pequeno. Revisão periódica antes que a memória vire inimiga.
A pergunta não é “qual é o setup mais forte?”. É “qual falha eu ainda estou fingindo que não existe?”.
Bitcoin remove o fiador do dinheiro. A autocustódia devolve o trabalho para você. Não é para viver com medo. É para parar de terceirizar o desastre até ele escolher a data.
Monte o esquema que você consegue repetir sob sono, sob luto e sob pressa. O resto é perfume de cofre.

Uma preocupação importante na criptografia é o "não tem nada nas minhas mangas" (NUMS). Quando um protocolo criptográfico é criado, todos os parâmetros numéricos devem ter as origens explicadas. Se um desses estiver sabotado, a criptografia poderia ficar vulnerável à ataques.
As curvas elípticas padronizadas pelo NIST tinham alguns números obscuros, que foram motivo de desconfiança por muitos anos. Em meia hora, com apenas um prompt, o Claude conseguiu descobrir como foram construídos, dando fim ao mistério!
A curva usada no Bitcoin, a secp256k1, não é uma dessas. Ela não foi padronizada pelo NIST, mas sim por um consórcio chamado SECG. A empresa Certicom foi quem escolheu seus parâmetros. Apesar de não terem nada suspeito, também ainda não foram totalmente explicados.

CLAUDE FOUND THE SEEDS
anthropic.com/research/ecdsa…

Bitcoin Discord - Call da Aristocracia nº 134 xitter.cf/i/broadcasts/1nxnRBpZr…

Narcélio retweeted

🚀Atenção, devs e entusiastas de Bitcoin em Uberlândia! A 10ª edição do Udi Bitdevs já tem data e hora marcadas: dia 22/10/26, às 19h, no Pátio Sabiá.
Se você quer acompanhar o que está acontecendo de mais relevante no ecossistema do Bitcoin, aqui é o seu lugar!

Narcélio retweeted

The Vinteum community is present at @tabconf in Atlanta, October 12 to 15.
Vinteum Fellow @IsaqueFranklin0 presented today on field elements in libsecp256k1. Three more members of our community present in the coming days:
Oct 13, 1:00 PM, Hackeroom
@Octavio_lucca, Vinteum Fellow
Monitoring the Bitcoin Network
Oct 13, 3:30 PM, Hackeroom
@renatoslopes, DuraShare
Workshop DuraShare: Seed backup
Oct 15, 10:30 AM, Main Stage
@johnnyasantos, Vinteum Grantee
From Solo Mining to Poolless Mining
Nine members of the community are attending, representing research and open-source development in Brazil.
Come meet us.


Narcélio retweeted

O ataque na Ledger não se limita ao modelo Nano X apenas, e pode ser que existam outros dispositivos de outros fabricantes com o mesmo problema na cadeia de logística.
Abaixo um dispositivo Stax alterado com o mesmo estilo de mecanismo sofisticado de extração de seed.


Narcélio retweeted
🚨 ATUALIZAÇÃO: O caso Ledger não se limita mais à Ásia
Novas evidências revelam que unidades adulteradas com implantes de espionagem foram encontradas na Europa, compradas em grandes redes varejistas físicas.
A crise da cadeia de suprimentos da Ledger acaba de se tornar global

Narcélio retweeted

"Se o Bolsonaro for eleito a gente vai retroceder 10 anos"
Eu comprando $BTC a $400:
VAMOS APRENDER COM OS ERROS DOS AMIGOS?
Houve um roubo de dezenas de milhões de dólares em Bitcoin por conta de carteiras Ledger Nano X sabotadas (ataque de supply chain).
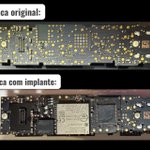
O revendedor abria os dispositivos e colocava um "chupacabra", um circuito adicional que lia a tela e enviava as informações via internet pro ladrão. Na imagem abaixo (do @MagicalTux), dá pra ver a placa legítima e ela com o implante. O circuito é composto de um chip e-SIM, um outro pra espionar a tela e um IoT pra comunicar com a net (o maior deles tem 1 centímetro!).
Ataques desse tipo são antigos e muita gente já foi roubada. Mas como mitigar esse risco?
- Compre apenas de revendedores autorizados e bem recomendados. Esse tipo de ataque é muito mais comum em marketplaces aleatórios. Infelizmente neste caso parece que a loja era autorizada e confiável mas trocou de dono recentemente.
- Muitos dispositivos de carteira podem ser abertos e verificados fisicamente, como é o caso da Ledger Nano X. Dá pra abrir sem ferramentas e conferir o hardware vendo fotos no site. Você perceberia a diferença?
- Não deixe todo seu patrimônio num ponto único de falha! Um ataque nele vai te deixar sem nada.
- Não guarde muito dinheiro em um cofre barato. Se o dispositivo custou uns 100 dólares, não deixe mais que, sei lá, mil, cinco mil dólares. Não economize em segurança!
Pra valores altos, invista em segurança! Estude e experimente diferentes soluções, faça cursos, pague consultoria, converse com outros bitcoinheiros etc.

ALT Fotos da placa origina e com o implante.
Quem não entrar conta voto pro 13
xitter.cf/i/broadcasts/1qKVmyean…

Bitcoin Discord - Call da Aristocracia nº 133 xitter.cf/i/broadcasts/1qKVmyean…