
Everything should be made as simple as possible, but not simpler. ---- Albert Einstein
Joined March 2020
- Tweets3.5K
- Following256
- Followers420
- Likes840






Project Eleven 0撸早期邀请阶段
抗量子计算解决方案,量子计算,量子密码学(PQC),2600w融资,Variant Fund领投,Cb,Nascent等参投
1. 邀请链接:p11.beehiiv.com/subscribe?re…,填写邮箱,从邮箱进入订阅
2. 订阅后使用邮箱登陆,到个人中心去修改密码,找到自己的邀请码
@projecteleven

444
GitHub 上的 Automate Faceless Content 开源教程。
用 AI 自动生成短视频并实现多平台变现的完整方法,从选题、内容生成、批量调度到平台变现都有清晰流程,配合 Syllaby.io 使用,可以把创作压缩到每天几分钟。
GitHub:github.com/cporter202/automa…

179
如果你想做 短视频大 V,但又不想亲自写脚本、配音、剪辑甚至动脑,这个开源项目可能正合你需要:
Video Material GEN Workstation 一个把内容策划 → 文案生成 → TTS 批量配音 → AI 生图 → ASR 字幕提取等功能都整合起来的自动化工作站。 github.com/Norsico/Video-Mat…
106
2026年真正重要的工具
我把目前最有用的一批整理好了:
ChatGPT —— 什么问题都能问
Krea AI —— 快速做 Logo / 视觉
ElevenLabs —— 声音克隆,像真人一样
Suno —— AI 写歌、做配乐
Runway —— AI 剪视频
Descript —— 音频/播客编辑神器
Tome —— 自动生成演示稿
Perplexity —— 查资料、做研究
1
78
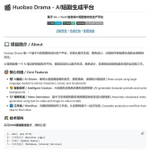
分享一个github项目,这是一个 AI 短剧生成项目,名为 火爆短剧(huobao-drama)。
它利用 AI 模型自动生成短剧剧本、角色对话和剧情结构,适合用来做短视频内容创作、脚本灵感拓展或快速产出剧本草稿。
github.com/chatfire-AI/huoba…

156
开源项目 wechat-article-exporter,一个专门用于微信公众号文章批量下载与归档的工具。
项目地址:github.com/wechat-article/we…
直接可用,不需要本地搭环境,也不用折腾依赖,在线网页就能操作。输入文章链接,将正文内容、阅读量、点赞数、评论等数据一并导出,适合做资料整理、内容备份或长期留存。

65
GitHub 一个 Nano Banana Pro 的提示词仓库,一共 703 个提示词,全部免费,复制就能用,而且完成度已经调得很成熟。
还支持 16 种语言,顺手附了 12 个精选玩法,像引用卡生成、手绘风格转换、水彩地图、教育资料模板这种,基本都是能直接拿去干活的。
github.com/YouMind-OpenLab/a…

1
140
simonlam retweeted

「VScode如何成为资金窃贼的入口?」
近日,一位 Web3 开发者在社交平台上讲述了自己被盗的真实经历:
他从网上克隆了一个代码仓库,用 VS Code 打开查看,却在没有运行任何程序、没有连接钱包,没有签署任何交易的情况下,资金悄无声息地被转走了。
🔹攻击逻辑解析
这也并非科幻情节,而是黑客系统化利用了开发编辑器配置机制与用户使用习惯之间差异的攻击方式。
问题的源头,来自于工程项目中的这个文件:.vscode/tasks.json 。
这是一个被设计用来执行自动化任务的文件,比如编译、构建、运行测试脚本,目的是提升开发效率。但在某些场景下,也给了攻击者可乘之机。
只要用户在首次打开项目时点击了“信任该工作区”,这些任务就可能在后台自动执行。
一旦工作区被信任,恶意代码便获得了执行权限并开始工作,通过扫描本地文件、环境变量、浏览器数据,寻找私钥、助记词、钱包缓存,最终把一切可用的信息打包传走。
🔹谁是攻击者的目标?
乍看之下,这似乎是开发者才会遇到的问题,普通用户很难踩中。
但现实中,许多 Web3 用户并非开发人员,他们也会下载开源项目学习合约、测试 DApp、研究新协议,只要你的电脑上保存过钱包私钥、助记词,或者浏览器里仍有高价值的钱包环境,这类攻击就足以造成直接的资产损失。
“我只是看看代码,不运行应该没事”,习惯和侥幸心理在这一刻成为了马奇诺防线的突破点。
那么,该如何防范呢?
🔹养成“受限模式”开启代码仓库的习惯
当你打开任何非自己创建的仓库时,一定要让 VS Code 以“受限模式”打开,先检查内容再决定是否信任。进入项目后,花一分钟看一眼 .vscode/ 目录,留意任务配置文件中是否存在不明用途的代码,这样往往就能避开大多数雷点。
如果你拿不准,一个简单的办法是:把代码文件复制到一个全新的目录里重新打开,而不是直接信任原始仓库。
🔹开发环境和资产环境隔离
更重要的,是对“开发环境”和“资产环境”进行物理隔离。不要在开发电脑上保存明文私钥或助记词,并使用专用的设备或者虚拟机进行加密货币操作。
进一步来说,可以借助 Keystone,将私钥真正存放在不接触网络的硬件设备中。即便电脑意外执行了恶意代码,攻击者也无法直接完成签名操作,因为每一次关键交易都需要在硬件端由你亲自确认。
🔹结语
随着Web3攻击的目标盯向了开发者群体, 风险不再局限于交易和签名环节。开发工具、构建流程和使用习惯,也正在成为攻击面的一部分。
面对这种变化,Keystone 正在围绕开发者的真实使用场景,探索更贴合工作流的安全设计,目标是在不打断效率的前提下,把关键资产操作锁定在安全环境内。


I lost a significant amount of money due to a silent, zero-interaction dev environment exploit.
No wallet connection.
No signing.
No running the app.
Just cloning a repo and opening it in VS Code.
Malicious .vscode/tasks.json hooks can execute automatically on folder open once you trust the workspace, hidden, background execution. This is actively abused by DPRK Interview groups.
I work in Web3 and thought I was careful. This one is genuinely scary and unheard of for most devs.
Please treat untrusted repos like malware. Open in restricted mode. Inspect .vscode/ before trusting anything. 🙏


推荐一个开源工具 NewsNow,专门用来优雅地阅读实时热门新闻。内容按国内、国际、科技、财经等分类聚合,来源覆盖微博、知乎、抖音、GitHub、华尔街、Hacker News、V2EX 等主流平台,一眼就能把当天热点扫清。
GitHub:github.com/ourongxing/newsno…
在线地址:newsnow.busiyi.world
1
1
250
推荐一个开源项目:Awesome-CS-OpenCourse
它把全球顶尖高校的计算机科学公开课集中在一起。
项目收录了来自 MIT、斯坦福、哈佛、伯克利、牛津等高校的课程资源,从编程基础、数据结构、操作系统,到人工智能、机器学习、计算机视觉都有涉及。
GitHub:
github.com/0voice/Awesome-CS…

185

GitHub 上的 Awesome LLM Apps 开源项目合集,整理了各类 LLM 应用的完整实现代码和教程。
涵盖检索增强生成(RAG)、AI 智能体、多智能体团队、模型上下文协议(MCP)、语音智能体等多个方向,支持 OpenAI、Anthropic、Gemini 等主流模型。
GitHub:github.com/Shubhamsaboo/awes…
1
70
分享 3 个 GitHub 开源的 AI 去水印工具,收藏备用
1)Gemini Watermark Remover github.com/journey-ad/gemini…
专门去除 Gemini AI 图片水印,纯前端工具,100% 本地处理保护隐私,使用数学算法无损去除,还有油猴脚本版本。
1
142
2)Watermark Removal github.com/zuruoke/watermark…
基于深度学习的通用水印去除工具,一行命令搞定,效果自然几乎看不出痕迹。需要在 Google Colab 上运行。
1
73
3)WatermarkRemover-AI github.com/D-Ogi/WatermarkRe…
支持视频处理,可去除 Sora、Runway 等 AI 视频水印。现代化 UI,支持批量处理、中文界面、GPU 加速。
60