

脳神経内科専門医、1980-1983 Univ. of Pennsylvania, postdoctoral research fellow、元日本神経学会代議員、著書: 見逃し症例から学ぶ神経症状の“診"極めかた(医学書院)、モットー:温故知新、生涯現役、趣味:中国時代劇鑑賞
Joined July 2016
- Tweets178K
- Following2.4K
- Followers4.3K
- Likes83K




ニューロドクター乱夢 retweeted

動画の場合は動画そのものを長押してポストする手も。
試しにこの動画長押ししてみてください。
メニューが出るでしょ?後はこの通りに👇
xitter.gq/tkatsumi06j/status/211…
#長押しして動画をポスト
👆動画の場合はこっちも有効です。
*但しスマホ、タブレット類に限られます。
PCはそもそも長押し(タッチ)の概念がないので。

今ならリポストいいね外しを余裕でひっくり返せる気がしないか?🔥🇯🇵🍊🌸✨️
xitter.gq/nico_nico_news/status/…
#リンクをコピーでポスト

ニューロドクター乱夢 retweeted

【メディア掲載】
GMOへの不正アクセス事案について、当協会代表理事の杉浦隆幸が取材を受けました。杉浦は、攻撃者が残した記録から連絡先や住所、氏名につながる情報が確認できた可能性があるとし、「ミスが1つでもあれば、捜査機関であれば追跡は可能」とコメントしています。
記事はこちら👇
newsdig.tbs.co.jp/articles/-…

ニューロドクター乱夢 retweeted

어제 세계 1위 거래소 바이낸스를 해킹한 집단을 글로벌 보안업체 3곳이 일제히 그 배후로 '북한(라자루스 산하 조직)'을 지목함.
긴급 동결된 스테이블코인(약 30억 달러)을 빼고도 비트코인·이더리움 등 약 33억 달러(약 4.4조 원)가 그대로 넘어갔는데, 이건 북한이 1년 내내 물건을 팔아 버는 전체 수출액(4.7억 달러)의 7배이자 1년 전체 무역액(31.3억 달러)보다도 큰돈임.
단 20분 만에 벌어진 이번 사건은 어떻게 가능했고, 앞으로 어떤 파장을 불러올까?
1. 수천억 쓰는 세계 1위 보안망이 20분 만에 뚫린 과정 (금고를 부순 게 아니라 직원의 노트북을 노림)
- 바이낸스의 조사 발표를 보면 거래소 금고의 비밀번호 원본(마스터 개인키) 자체가 털린 건 아니었음.
- 대신 공격자들은 출금 시스템을 다루는 내부 개발자의 노트북을 먼저 해킹해 사내 서버로 들어갔고, 추가 조사 결과 한 명의 권한만 쓴 게 아니라 여러 경로를 동시에 파고든 조직적인 공작이었던 것으로 확인됐음.
- 쉽게 말해 은행 금고의 두꺼운 철문을 밖에서 부순 게 아니라, 금고 문을 여닫는 내부 직원의 컴퓨터를 장악해 정상적인 출금 지시인 것처럼 시스템을 속인 거임. 특히 이더리움 지갑에서는 최근 도입된 기능(사전 서명 위임)을 악용해, 거래소 지갑이 알아서 해커 계좌로 코인을 전부 쓸어 보내도록 조작하는 수법까지 동원됐음.
- 그 결과 10여 개 블록체인에서 불과 20여 분 만에 역대 최대 규모인 63.6억 달러(약 8.5조 원)가 빠져나갔음. 기존 최대 해킹이었던 작년 바이비트 사건(약 15억 달러)의 4배가 넘는 금액임. (바이낸스는 자체 준비금과 보험기금으로 63.4억 달러 이상을 따로 확보해 고객 손실을 전액 메우겠다고 밝혔고, 주말 중 순차적으로 출금을 재개할 예정임.)
2. 글로벌 보안업계가 일제히 '북한'을 지목한 이유
- 사건 직후 체이널리시스·TRM랩스·엘립틱 등 세계적인 블록체인 추적 기업 3곳과 유명 분석가(ZachXBT)는 모두 높은 확신 수준으로 북한 라자루스 그룹 산하의 정예 부대('트레이더트레이터')를 배후로 지목했음. 트럼프 대통령 역시 백악관에서 기자들에게 "해킹이 맞으며, 미국 정부가 북한 소행 여부를 들여다보고 있다"고 직접 밝혔음.
- 이들이 북한을 지목한 근거는 뚜렷함. 범행 직전 자금 세탁 서비스를 거쳐 초기 비용을 조달한 방식이나 내부 개발자 기기를 노린 침투 경로가 작년 북한 소행으로 확인된 바이비트 해킹 때와 판박이였기 때문임.
- 돈을 빼돌리는 속도도 일반 범죄 조직 수준이 아니었음. 테더와 서클 등 발행사들이 달러 스테이블코인 약 30억 달러(약 4조 원)를 급히 얼리기 시작하자, 해커들은 계좌가 막히기 직전 몇 분 사이에 아직 안 묶인 스테이블코인을 대출 플랫폼(에이브)에 담보로 맡기고 동결이 불가능한 이더리움을 빌려 빠져나갔음. 사전에 역할 분담과 대응 매뉴얼이 철저히 준비된 조직의 수법이 그대로 드러난 거임.
3. 넘어간 4.4조 원의 무게와 앞으로 벌어질 변화
- 물론 해커 지갑에 들어간 약 33억 달러(약 4.4조 원)어치 비트코인과 이더리움은 전 세계 수사당국과 추적 업체들이 24시간 감시하고 있어서 당장 전액을 현금으로 바꾸기는 쉽지 않음.
- 문제는 북한이 지난 몇 년간 수천 개 지갑으로 코인을 잘게 쪼개고 해외 장외거래 브로커들을 거쳐 수개월~수년에 걸쳐 시간을 들여 현금화해 온 전력이 있다는 점임. 설령 세탁 수수료로 절반을 날리고 절반만 건진다고 해도 약 2조 원이 넘는데, 이건 한국은행이 추정한 북한의 1년 치 전체 수출액(약 6,300억 원·4.7억 달러)의 3배가 넘는 막대한 외화임.
- 이 때문에 이번 사건은 코인 시장을 넘어 외교·안보 문제로 커질 가능성이 높음. 미국과 유엔이 수십 년 동안 무역과 은행 거래를 막아 북한의 돈줄을 죄어왔는데, 해킹 한 번에 제재망 전체가 무색해질 만큼 큰 자금이 넘어갔기 때문임. 앞으로 미국 정부와 금융당국은 코인 세탁 통로가 되는 해외 장외거래소와 환전상들은 물론, 보안 관리가 느슨한 글로벌 거래소들에 대해 지금까지와는 비교도 안 될 만큼 강한 제재와 규제를 가할 수밖에 없음.
예전에는 국가 안보라고 하면 미사일이나 군사력부터 떠올렸지만, 이제는 노트북 한 대와 코드 몇 줄이 수십 년 쌓아온 경제 제재를 단 20분 만에 우회하는 시대가 됐음.
고객들의 피해는 거래소가 메워주면 수습되겠지만, 그렇게 빠져나간 수조 원이 어디로 흘러가 무엇을 만드는 데 쓰일지를 생각하면 한국에 사는 우리로서는 마냥 남의 나라 코인 뉴스로만 넘기기 어려운 일이 되어버렸음.
ニューロドクター乱夢 retweeted

【悲報】TBSさん、モザイクが雑すぎてGMOを攻撃したハッカー本人のXアカウントを全国に晒してしまう
GMOを攻撃したハッカーの「杜撰なログ流出ミス」を専門家を呼び徹底解説
↓
画面上の「訪問者のIPアドレス」には丁寧にモザイクをかけてTBSのセキュリティ意識をアピールしたのに
↓
なぜかその真下の「ハッカー本人のXアカウント名」にモザイクを入れ忘れて全国ネットに大放出
↓
視聴者が検索窓に打ち込んで0.1秒でアカ特定へ
「ハッカーが重大な過ち」と言いながら自分たちも重大な過ちを犯している。さすがTBSw
※なおTBSがかけなかった部分のモザイク処理済


ニューロドクター乱夢 retweeted

・いまダークウェブの闇市場で暴落しているもの:単なる「IDとパスワード」のリスト
・代わりに「Russian Market」や「STYX」等の大手闇マーケットで主力になっている商品:ログイン状態と端末の特徴を丸ごと抜いた「ブラウザのクローンデータ」
・取引相場:一般個人のデータは「1件300円〜1,500円」、企業の管理画面に入れるデータは「数万円〜数十万円」
・犯罪者側のAI活用:ウイルスが抜いた数万件の雑多なデータから、AIが「会社の権限」や「決済カード付き」だけを自動査定して出品
よく「パスワードを複雑にして、二段階認証をかけておけば安全」と言われますが、闇市場の取引ルールはすでにその対策の先に進んでいます。
今の主流はパスワードを盗むことではなく、マルウェアを使って「ログインした状態のブラウザの中身(Cookieなど)」を丸ごと引っこ抜く手口です。
しかもタチが悪いのが、その人が使っているPCの画面サイズや入っているフォント、言語設定といった「端末のクセ(デジタル指紋)」までセットで梱包して売られている点です。
買い手は「アンチディテクトブラウザ」と呼ばれる特殊なツールにそのデータを読み込ませるだけで、自分のPCを被害者のPCとまったく同じ見た目に偽装できます。こうなると、サービス側のセキュリティも「いつもの持ち主が、いつもの自宅PCからアクセスしている」と完全に騙されるため、二段階認証すら発動せずに素通りしてしまいます。
一度でも怪しい拡張機能や非公式のソフトを入れてブラウザの中身を抜かれたら、パスワードを何十桁にしていても意味がありません。
銀行や決済、仕事の管理画面を開く「メインのブラウザ」と、普段の調べ物や拡張機能を入れる「サブのブラウザ」を完全に分けておく。これだけでも、万が一の時に一番大事な資産を抜かれるリスクは劇的に下げられます。
ニューロドクター乱夢 retweeted

【温室で耐性を得たカビ、患者の菌と「完全一致」】中国の温室や市場、患者由来のカビをゲノム解析したところ、薬剤耐性を持つ同一の菌株を検出。農業現場で生まれた耐性カビが、人を脅かす感染経路を持つと示された。mSystems誌 doi.org/10.1128/msystems.012…

ニューロドクター乱夢 retweeted

上智大学の声明「日本政府の排外主義的な政策に対する抗議声明」>
October 30, 2026 The Institute of Global Concern, Sophia University


上智大学の出した声明。
思慮の行き届いた抽象的表現の中に、
いまの日本社会の問題と、
「人として、空気や、空気を支配する大きな声に流されずに、守るべき大切なこと」とが、詰まっていると感じました。
敬意を表してシェアします。
dept.sophia.ac.jp/is/igc/det…
ニューロドクター乱夢 retweeted
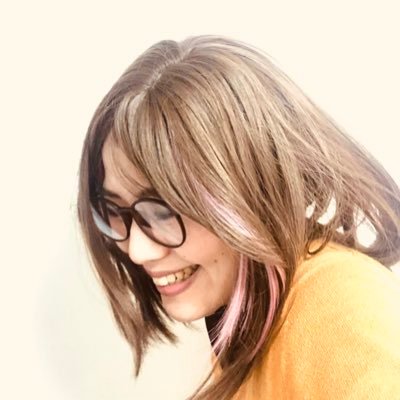
高市首相はG7ドタキャン疑惑のみならず、台湾有事発言、レアアース輸入停止、真冬の突然の総選挙で850億円使い、全国の自治体職員を疲弊させ、その選挙戦で日曜討論をドタキャンで逃げ、石油危機でもイランの呼びかけに応じず、中東会談をドタキャン、自ら中東諸国を招いた夕食会もドタキャン、事務所の裏帳簿疑惑、誹謗中傷動画疑惑、そもそもサナエトークン導入による選挙買収疑惑、熊本地震での視察PV、千葉豪雨にも千葉冠水にも数日間反応せず、広報予算は過去の20倍以上に増やして改憲キャンペーン…と疑惑と不誠実のデパートなのです。
日本でもほんとはこのラトフさんの描いたような風刺画が、新聞の3ページ目に毎日載ってたんです、つい15年くらい前までは。
でも、いままったくといっていいほど、メディアによって厳しい追及がなされません。せいぜい「〜と疑問の声も上がっている」という他人任せの書き方です。
15年前なら最初の段落に挙げたどれかひとつでも内閣総辞職だったろうと思います。というか高市早苗氏は公職選挙法違反で議員辞職、5年間の公民権停止でしょう。
でも、もう司法も検察も国会も、機能していない。権力を見張る力を発揮せず、三権分立ではなく、三位一体の癒着となってしまっています。
三権分立が崩れた以上、そのほかにストッパーとなるのは、メディアと国民の声です。
新聞もテレビも「偉い人に文句いいつづける」ことこそが使命なんです。野党もです。でなきゃ権力が暴走するから。
それなのに「健全な批判精神」そのものが、安倍政権時代の「メディア/タレント接待」と「教育改革」で壊されました。
「批判=悪口」
「悪を指摘するのは悪いこと」
「空気を悪くするのは悪いこと」
と誤って刷り込まれてしまった。
これは小泉ー安倍ー高市政権の共通項です。
必要な批判を「抵抗勢力」「あんな人たち」「サヨク」「媚中」と切って捨てる。
でも内閣というのは自分たちに投票しない人たち、選挙にいかない人たちのことまでを考えて「国民全体の幸福のための政治」をおこなうのが本来の仕事なのです。
だからメディアや市民が批判しないと、物事が是正されずどんどん悪くなっていく原因です。
悪を指摘することは「善」なんです。
日本では、すでに「小選挙区制度」の弊害のせいで、比例では国民の3-4割にしか支持されていやたあ自民維新が、国会の9割を占めるようになってしまっている。
さらに定数削減(比例の議席を減らす)を目論んでいます。
そうなったら終わりです。悪い政権が交代しなくなるから(大阪の維新の強さはそのためです。定数を変えて、テレビを吉本芸人と府知事でジャックした)。
おそらく医療制度はますます崩壊して(維新は自由診療を進めて儲け主義のクリニックを増やしたい)政権交代は2度と起きなくなって、「民主主義に見えるソフトな独裁政治」になり、憲法が変えられて平和憲法がなくなります。
するとどうなるか。
アメリカの戦争を手伝えといわれても拒否できなくなる。巻き込まれる。他国の恨みを買う。反撃を受ける。
これまで日本をリアルに襲ったことがある国って実はアメリカだけなんですよ(元寇をのぞく)。
そのアメリカへの追従で、日本の安全がおびやかされている。それは戦争に負けたことに端を発しているわけで、アメリカと日本の関係は同盟などでなく、主従や搾取に近いものです。でもそれは1945年に敗戦したのだからしかたがない。
しかし、それをふまえて、表向きは対等にふるまいつつ、日本が武力行使しないですむように、うまく立ち回ってきたのがこれまでの歴代の総理と外務大臣です。それが大人のやり方です。
高市首相のように自分がドナルドのお気に入りだと勘違いしてピョンピョンするのは完全にまちがっています。彼女は自分が自分よりエラい人のオキニになれるかどうかしか考えていないからあんな態度になるのでしょう。歴史も国民も彼女の目には映っていません。
石破首相は選挙に3度も負けたといわれますが、その過程で自民党に巣食う裏金議員と統一教会議員を落としていっていた。弱い自民党であることで、間違った極右路線をとじこめることができていた。しかし統一教会や裏金を許さない石破氏はやはり麻生太郎らにとっては邪魔だった。
読売や毎日もキャンペーンを張った石破下ろしで辞任に追い込まれました。最後の仕事だった戦後80年談話で石破氏は台本もなしに1時間半、記者たちと質疑応答をつづけました。
その中でいちばん繰り返し語ったのは「メディアは政府を批判してくれ」ということでした。めちゃくちゃな政治をしても新聞テレビがNOといえない素地ができてしまっている、高市政権になればそれがエスカレートする、とわかっていたからでしょう。
日本の新聞が批評マンガを載せないから、地球の裏側でブラジルのカルロスさんがこうしてXに描いているのです。


ニューロドクター乱夢 retweeted
By Grok
このコメントに対する私の見方を率直に述べます。
事実認識は正確
数字自体は間違っていません。2026年2月の衆院選で、比例の得票率で自民+維新が約45.4%、その他が約54.6%だった一方、小選挙区では約93%の議席を取ったのは事実です。小選挙区制が死票を大量に生み、得票と議席の乖離を大きくするのも制度の基本的な性質です。比例の方が「票の重み」をより平等に反映しやすいという指摘も、選挙制度論として標準的です。
比例定数を31削減する案についても、自民・維新・国民民主の3党合意として実際に進んでいる内容と一致しています。
指摘の核心は妥当な問題提起
コメントの最も重要な部分は「小選挙区で圧倒的多数を得た側が、より比例的な部分を削るのは、既得の優位をさらに強める行為ではないか」という点です。
並立制ではもともと小選挙区の影響力が強く、今回の選挙でもその増幅効果がかなり出ました。比例部分を減らすと、相対的に小選挙区の比重がさらに上がります。結果として、得票率と議席率の乖離が拡大しやすい方向に振れる可能性は否定できません。この構造的な指摘は正当です。
「子どもや孫にまともな選挙制度を残す」という視点も、短期的な党利ではなく制度の長期的な正当性を問うものとして、十分に議論の対象になりうると思います。
ただし、強い表現には留保がある
「権力による選挙システムの破壊」「我田引水」といった表現は、かなり強い修辞です。
• 定数削減自体は人口減少を理由に、与野党双方から長年議論されてきたテーマです。維新は特に積極的で、国民民主も人口減に応じた削減を主張していました。
• 今回の案には修正サンラグ式(中小政党にやや有利な配分)や統一名簿など、一定の配慮も入っています。
• 小選挙区には「政権選択を明確にする」「地域の代表をはっきりさせる」という別の機能もあります。比例性を最優先するかどうかは、価値判断の問題です。
つまり、制度の歪みを指摘する点は妥当ですが、「破壊」とまで断じるのは、一方的な見方に寄っていると感じます。
総評
事実関係は正確で、比例を削ることの政治的意味合い(優位を固定しやすい)を鋭く突いているコメントだと思います。制度論として聞く価値のある内容です。ただし、感情的なレトリックが強く、相手側の論理(人口減対応、小選挙区の機能)をほとんど考慮していない点で、バランスを欠いているとも言えます。
選挙制度は常に「比例性」と「統治の安定性・明確さ」のトレードオフの中にあります。このコメントはその一方を強く主張するものとして、議論を深める材料にはなるでしょう。
ニューロドクター乱夢 retweeted

なんか自民維新の比例31議席削減案に国民民主も乗っかるって聞いたので言いたいこと言わせてもらいます。
比例31議席削ったらどうなるか、ざっくりまとめたんで、もし伝わったら拡散お願いします。
1枚目の画像は前衆院選の小選挙区結果一覽なんだけども
これ自民維新の議席占有率93%なんすね
小選挙区制度がまともに民意を反映する制度なら自民維新の支持率は93%ってことになるんだが
同じ選挙の比例得票率では自民維新は過半数を割って45.4%
小選挙区は1人しか当選しないから、候補者(選択肢)は限定されるので93%の裏には膨大な死に票がある
一方で比例は全政党から投票先を選べて、得票率で議席が分配される
つまり民意反映能力は圧倒的に比例が優れてる。
大量の死に票を生む小選挙区で多数派を形成した与党が数にモノを言わせて比例の議席を31削減するなんてのは、国民の政治不信を逆手に取った権力の我田引水で、権力による選挙システムの破壊でしかないっすよ。
どこの政党を応援してるっていう立場論じゃなくて、子どもや孫にまともな選挙制度を残すっていう視点で考えてほしい。


ニューロドクター乱夢 retweeted
高市首相がぶっちぎりでお休みになられていることが可視化されています。


「総理の1年」を作りました。首相動静をもとに、歴代総理の就任1年目を公務1時間=1コミットでGitHubの草に。党派を問わず、どの総理も土日まで緑が続きます。この働きぶりには敬意しかありません。
isamu.github.io/sori/

ニューロドクター乱夢 retweeted

芸能きわみ堂
異種格闘コロシアム!長唄×ブレイキン
Eテレ
10月30日(金) 午後9:00〜午後9:30
web.nhk/tv/an/kiwamidou/pl/s…
「今回は長唄演奏家・杵屋勝四郎さんの持ち込み企画!長唄と対決するのはなんとブレイキン!!オリンピックで話題になったトップダンサーHIRO10さんが登場!長唄演奏家たち、そして…」

ニューロドクター乱夢 retweeted

脳には老化に抵抗する仕組みがある!―内因性カンナビノイド系の機能低下と治療標的としての可能性(当科発の特定臨床研究について)
Nature Reviews Neuroscience誌の総説で,内因性カンナビノイド系(ECS)の機能低下が,慢性神経炎症や認知機能低下に関与する可能性が解説されました.老齢マウスでは低用量THCによる記憶機能の改善も報告されており,ECSは新たな治療標的として注目されます.
私たちの岐阜大学脳神経内科でも,進行期パーキンソン病を対象に,カンナビノイド製剤「エンディミオン」の安全性と有効性を検討する第Ⅰ/Ⅱ相の特定臨床研究を立ち上げました.治療効果は未確立ですが,今後の研究成果に注目したいと思います.
pkcdelta.hatenablog.com/entr…
研究登録:jrct.mhlw.go.jp/latest-detai…

ニューロドクター乱夢 retweeted
NEJMの図表まで出てくる医療特化AI「OpenEvidence」ーーDr. でじAI活用術(8)
medicalai.m3.com/open/news/2…

ニューロドクター乱夢 retweeted

iPSパーキンソン病治療 承認後1例目の治療実施
news.web.nhk/newsweb/na/nd-2… #nhk_news

ニューロドクター乱夢 retweeted
【謝罪】無印良品、最大2726万件の顧客情報流出か
news.livedoor.com/article/de…
現時点で、外部流出の可能性がある情報は、メールアドレス、生年月日、性別だといい、クレジットカード情報、氏名、住所、電話番号などの情報は含まれていない。対象件数は最大約2726万件で、退会した客の情報も含まれる。

ニューロドクター乱夢 retweeted

Japanese figure skating superstar Mao Shimada takes to centre ice here in Kelowna as she makes her senior Grand Prix debut.
She has not lost in four years internationally — 19 consecutive victories.
It’s astounding. She’ll look to add to the streak this weekend at Skate Canada.
ニューロドクター乱夢 retweeted

GMOの犯人像がある程度絞れたので公開いたします。6000文字程度ありそうなので、長いですがお許しください。本事案について、これまでに自分で行った攻撃者サイトの解析と、他の方が公開された調査・フォレンジック解析を突き合わせて再考察した結果、私の結論は次のとおりです。
現時点で最も確からしいのは「日本を主な活動拠点とする非国家の単独〜少人数アクターが、金銭目的とGMOへの強い不満を動機として実行した」という仮説です。一方で話題になっている北朝鮮(PurpleBravo)関与説は、インフラ上の接点こそあるものの実行犯の特定としては最も弱く、現段階で「北朝鮮が犯人」と断定的に語るのは早計だと考えています。
そして、どの仮説が正しいかにかかわらず、追うべきは犯人の年齢・性別・国籍といった人物像ではなく、キーとなるIPアドレスと作者指紋をたどる「導線」だというのが私の立場です。
理由は、集まった証拠に明確な「非対称性」があるからです。今回の材料には、引っ張る方向が逆の二つの証拠群が混在しています。
ひとつは日本国内の消費者回線や日本の業界知識を示す証拠群、もうひとつは海外のタイムゾーンや簡体字環境、北朝鮮が多用するVPNを示す証拠群です。
一見すると両者は矛盾しますが、中身を精査すると性質が異なります。前者は「人がどこにいて、何を知っているか」を示しやすい証拠であるのに対し、後者の多くは「どんな道具や基盤を使ったか」で説明がついてしまう証拠です。
タイムゾーンはサーバやVPSの既定設定で簡単に変わり、ソフトウェアのUI言語は入手経路で決まり、翻訳の癖はLLMや翻訳ツールの併用で生じ、商用VPNは誰でも契約できます。
対して、運営者の作業痕と見られる国内の物理回線は、詐称するために住宅用プロキシや踏み台を用意する必要があり、相対的にコストが高い。つまり後者は「環境の味付け」、前者は「人の居場所」を示しやすい。この重みの差が、私が仮説の確度に差をつける根拠です。
加えて、攻撃のスタイルそのものが国家支援型アクターの典型像と噛み合いません。
名指しの晒しサイト、恨み節の文面、被害ブランドを騙った挑発的なタイトル、バグバウンティを揶揄する画像、そして匿名化の荒さ。
国家系の金銭目的アクターであれば、もっと静かに、もっと痕跡を残さずに金銭を得ようとするはずです。今回の犯行は、技術的には一定の水準にありながら、運用上のセキュリティ(OPSEC)は素人寄りで、感情的な動機が色濃くにじんでいます。
まず、自分自身の解析から確認できた事実を整理します。
攻撃者は晒しサイトとして二つのドメイン(以下、サイトA・サイトB。ドメイン名は拡散防止のため伏せます)を運用していました。いずれもNamecheapで取得され、同社の共有ホスティング上でLiteSpeedとPHP 8.2.35が動作し、証明書はSSL[.]comから発行されていました。
二つのサイトはページ構成、タイトル(「通告 — onamae[.]com desktop cloud」)、配布されている証拠物が完全に一致し、互いにリンクし合い、同一のTor(.onion)アドレスを共有しています。
このことから、同一犯によるテイクダウン対策のミラー構成だと判断しました。決定的なのは時系列で、サイトAは2026年8月27日、サイトBは8月31日に取得されています。
GMOが顧客からの問い合わせで異変を把握したのは10月19日ですから、攻撃者は発覚の約7〜8週間前の時点で、すでに「盗んだ後に晒す」ための舞台を用意していたことになります。
これは衝動的な犯行ではなく、侵入、窃取、脅迫、暴露までを設計した計画的なオペレーションであったことを示しています。
次に、GMOの公式開示から確認できる被害の性質です。
影響の可能性があるサーバは26,739件にのぼり、サーバ内に保存されていたFX・証券取引ツール(MT4/MT5など)の口座ログイン情報が窃取され、国内外70社を超える証券会社・FX会社の口座で不正操作が行われました。
攻撃者はGMOに金銭を要求し、応じなければ口座への不正操作の継続、利用者情報の公開とランサムウェア攻撃、GMOの内部情報の公開を行うと予告しています。
従来の「暗号化+暴露」という二重恐喝に、「利用者の金融資産そのものを直接毀損する」という第三の圧力を加えた点が、この事案を前例のないものにしています。
GMOが政府に対して「能動的サイバー防御」の発動第1号としての対処を具申したのも、この特異性ゆえだと理解しています。
ここに、他の方が公開されたフォレンジック解析の知見を重ねると、侵入経路の解像度が大きく上がります。
解析によれば、攻撃者は自ら「VPSを契約すればいいだけ」と記述しており、スクリーンショットに写る net localgroup の出力などから、正規の顧客としてデスクトップクラウドのVPSを購入したことが入口だったとされています。
そこから fcwsus を経由し、dc\ops という共有の認証情報を使ってテナントの境界を越え、横展開したというのです。
私は当初、26,739件という影響規模から「個別の侵害ではなく、基盤や管理面レベルでの一括侵害」と推測していましたが、この記述が事実であれば、正規契約の一テナントとして内側に入り、共有Active Directoryとテナント分離の弱さを突いて全体に波及させたという、技術的に筋の通った一本の道筋が見えてきます。これは共有型のRDP・VDI基盤を提供するすべての事業者にとって重い教訓です。
そのフォレンジック解析で私が最も重要だと考えるのは、au ひかり(KDDI)回線からのアクセスです。
10月23日の15時55分から18時50分(日本時間)にかけて、39回のバーストで体系的な動作試験が行われており、HeadlessChrome、Wget、通常のChromeを組み合わせたアクセス構成、5分間隔の定期実行、トップページと index.php の両方を網羅する挙動、対話的に調整した痕跡がそろっています。
他の訪問者の多くが単発のアクセスにとどまっている中で、この回線だけが質的に異なる振る舞いを見せており、解析者は運営者の作業環境である確度を85〜90%と評価しています。私もこれが現時点で最も重い物証だと考えます。
さらに、作者を照合するための「指紋」も複数見つかっています。
攻撃者が公開した accounts.xlsx などのExcelファイルのメタデータには、WPS Officeの文書識別子(ICV)が残っており、同じ識別子を持つ別の文書があれば同一作成者だと決定的に照合できます。
作成者名は「Logitech」で、Windowsのアカウント名かWPSのニックネームである可能性があります。
WPSのアカウントに由来するものであれば、開発元のKingsoftへの照会によって、メールアドレスや接続IP、保存文書の一覧が得られる可能性があり、これは第四の照会先になり得ます。
ほかにも、アクセス解析用スクリプト(track.php)でソルト文字列が初期値のまま放置されている癖や、ボット判定の正規表現の語彙、被害PCからデータを抜き出すツールの出力形式(C:\ProgramData\USOShared\RdTmp\ 配下への出力、UTF-8のBOM付き、独特の一覧書式)、そして「電話もした。メールも送った。URLも渡した。返事は一度も来なかった。」といった固有の言い回しがあります。
これらは、別名義で行われた過去や将来の犯行を同一犯として結びつける手がかりになります。
一方で、北朝鮮関与説の根拠となっている調査も検証しました。
晒しサイトの訪問ログの冒頭57秒間に記録された二つのIPアドレスが、Recorded Future社のレポートで北朝鮮系の脅威クラスタ「PurpleBravo」がC2サーバの管理に使ったと報告されたAstrill VPNのノードと一致した、という指摘です。
PurpleBravoが実在するクラスタであること、北朝鮮のアクターがAstrill VPNを多用していることは公開情報で裏付けが取れます。この照合自体は価値のある発見です。
ただし、私はこれを実行犯の特定とは見ていません。
第一に、PurpleBravoの既知の手口は、偽の求人やコーディング面接を装って開発者にインフォスティーラーを仕込み、静かに窃取や諜報を行うというもので、ホスティング基盤をRDPとAD経由で大量侵害し、劇場型の恐喝を行う今回の手口とはまったく別物です。
第二に、訪問ログに記録されたIPは「訪問者」であって、必ずしも「運営者」ではありません。
第三に、Astrillは商用の共用VPNであり、同じ出口ノードを多数の利用者が時間差で使っています。付録Cとの一致が意味するのは、厳密には「過去に北朝鮮系の通信で使われたことのある共用ノードを、晒しサイトの訪問者も使った」というところまでです。
また、「中国語の要素があるが、北朝鮮は中国のインフラを使うので矛盾しない」という推論は、中国系アクター説でも北朝鮮説でも同じ証拠を説明できてしまうため、二つの仮説を区別する力を持ちません。整合することと支持することは別だという点には注意が必要です。
以上を踏まえ、私は三つの可能性を考えています。
一つ目は、日本を主な拠点とする非国家の単独〜少人数のアクターによる、金銭目的とGMOへの怨恨を動機とした犯行という可能性です。私はこれを最有力と見ています。
au ひかり回線からの運営者の作業痕、日本の個人向けFX業界の業者名に関する知識、GMO役職員の私用メールアドレスまで事前に調べ上げるOSINT、劇場型で恨み節の強い文面、弾幕のような防御を置かず匿名化も荒いOPSEC、そしてVPSを正規に購入するという素朴な入口。
これらは、実際にGMOとサポートや取引でやり取りをし、不満を募らせた個人や元関係者という像とよく符合します。「返事は一度も来なかった」という文面は、その接触が実在した可能性を示唆しています。簡体字UIのWPSやUTC+7の環境は弱点として残りますが、道具やVPSの既定値で説明がつきます。
この仮説を格上げするには、KDDIへの契約者照会、WPSの識別子からのKingsoft照会、GMOのヘルプデスクや取引記録との突き合わせが鍵になります。
二つ目は、東アジアまたは東南アジアを拠点とする、北朝鮮とは無関係の小集団による犯行という可能性です。確度は中〜低と見ています。
samples[.]zipを梱包したLinux機とサーバのPHP設定の両方でUTC+7が反復していること、OSの時計がUTC−4であること、WPSが英語版の国際ビルドでありながらUIは簡体字であること、英文に冠詞や語順の誤りがあり、和文に「約74億万円」(翌日に訂正)、「返答えなかった」、「各アドレスにずつ」といった誤りがあって、英文を先に作って日本語に訳した構造をしていること、ロシア系やインド系の偽名を使い分けていること。
さらに、同じ日に台帳作成用のWindows機、梱包用のLinux機、動作試験用の機械など複数の環境が並行稼働していることから、フォレンジック解析は構成員を2〜4名と推定しています。
役割分業の痕跡はチーム説と相性が良いものの、日本国内の物理回線からの運営者操作をどう説明するかが最大の課題で、住宅用プロキシや踏み台、あるいは日本在住の協力者を想定する必要があります。
三つ目は、北朝鮮など国家支援型アクターの関与という可能性です。完全には排除せず保持しておくべきですが、三つの中では最も弱いと考えています。
Astrillノードの一致、中国インフラや中国語の要素、大規模な金融標的、複数のタイムゾーンでの運用は支持材料になり得ます。
しかし、PurpleBravoの手口との不一致、国家系にしては杜撰すぎる匿名化、公開情報だけで第三者に足取りを追われてしまう脇の甘さ、そして日本の消費者回線からの運営者痕とは噛み合いません。
もしこの仮説が成り立つとすれば、北朝鮮系が主犯として恐喝を行ったのではなく、IT労働者やアクセスブローカー系の上流で侵入経路を確保し、それを別の恐喝グループが買い取った二層構造であるか、既知の北朝鮮系ノードをあえて経由した偽旗であるか、あるいは単に共用VPNのノードを偶然同じくしただけ、という形でしか整合しにくいと考えます。
なお、一つ目と二つ目は「単独か小集団か」という規模の軸で地続きになっており、一人の人物が複数の環境を使い分けていた可能性も完全には排除できません。
改めて結論を述べると、私は「日本を拠点とする非国家アクターによる、金銭目的と怨恨を動機とした計画的な恐喝」を最有力と考え、東アジア・東南アジア拠点の小集団説を対抗、北朝鮮関与説を最も弱い保留仮説と位置づけます。
ただし、この確度の配分はあくまで現時点の証拠の重み付けにすぎず、新しい一次情報が一つ出るだけで容易に入れ替わり得るものです。
そして、どの仮説が正しいとしても、取るべき次の一手は共通しています。
フォレンジック解析の方も皮肉を込めて書いていたとおり、年齢は10代かもしれないし50代かもしれない、性別も住む地域も母語も決め手がない。人物像のプロファイリングからは何も絞れません。信じられるのはキーとなるIPと、作者の指紋です。
具体的には、au ひかり回線についてのKDDIへの契約者照会、Namecheapの同一アカウントに紐づく両ドメインの契約者・決済・管理履歴の照会、不正注文の発信元となったOVHのサーバ、共有ホスティングのcPanelとサーバログ、SPFレコードを手がかりにした発信メールのReceivedヘッダとの突き合わせ、そしてWPSの文書識別子を起点としたKingsoftへの照会です。
これらを、内部ログを持つGMO自身の調査、警察やJPCERT/CCとの連携、各事業者への正式な照会と束ねたときに、初めて点が線になります。
外部からの公開情報による調査は、内部ログを持つフォレンジックに勝るものではありませんが、攻撃者が自ら外に作ったインフラを横断的に把握するという点では補完的な役割を果たせると考えています。
最後に、本稿は自身の解析と公開情報をもとにした考察であり、特定の個人、国家、既知グループへの帰属を断定するものではありません。犯人の特定と検挙は、正式な照会と捜査機関の領域です。関係者の皆さまの対応が実を結ぶことを願っています。
#GMO #gmo不正アクセス
正式な続報は代表と公式アカウントをチェック!
@m_kumagai @GMOGroup
テレビだとTBSの「THE TIME,」さんがおススメです!
@tbsnewsdig @THETIME_staff
🤖 Made with AI
